CodeOX Logo
CodeOX Logo
رؤى وتحديثاتVol. I — No. 1
✦ Est. 2026 ✦

المدونة

"كل ما يهم من رؤى، يُقدم بوضوح"
العدد الحالي
القصة الرئيسية
Sep 30, 2026

الجديد في إطار عمل جافاسكربت في أودو

الجديد في إطار عمل جافاسكربت في أودو
Faisal · Sep 30, 2026

إعداد: فيصل · Codeox Technologies الصورة الكبيرة في سطر واحد أعادت أودو بناء الواجهة الأمامية للموقع بالكامل تقريبًا من الصفر (الجزء الذي يشغّل المتجر الإلكتروني والنماذج وبناء الصفحات)، بينما بقي إطار العمل الأساسي للواجهة الخلفية مستقرًا في معظمه مع الكثير من التحسينات الصغيرة المفيدة، خاصة في السرعة ودعم العمل دون اتصال. شريحة ملخّص من أودو نفسها: إعادة هيكلة كبيرة في جانب الموقع، وسلسلة مستمرة من التحسينات في جانب عميل الويب. إطاران يعملان جنبًا إلى جنب يظن كثيرون أن أودو تملك إطار جافاسكربت واحدًا اسمه Owl، وهذا ليس دقيقًا تمامًا. في الواقع هناك نظامان مختلفان يعملان معًا، وفهم هذا الفرق يفسّر لماذا تغيّرت أشياء كثيرة هذا العام بينما لم يتغيّر غيرها تقريبًا. عميل الويب (تطبيقات الواجهة الخلفية مثل المحاسبة وإدارة العلاقات وإدارة المخزون) مبني على Owl، بينما يستخدم الموقع (المتجر الإلكتروني وصفحات الهبوط) نظامًا جديدًا وأخف يسمى «Interaction». Owl هو نظام المكوّنات في أودو، ويشبه في فكرته React. يُستخدم لبناء التطبيقات التي نعمل عليها كل يوم: المبيعات والمحاسبة والمخزون وإدارة علاقات العملاء وغيرها. أما الموقع فيعمل بطريقة مختلفة: تُصيَّر الصفحات على الخادم أولًا، ثم تُضاف فوقها طبقة أخف من جافاسكربت لإضافة سلوكيات مثل النوافذ المنبثقة والشرائح وأزرار «أضف إلى السلة». ولأن الأمرين يعملان بطريقتين مختلفتين، احتاجت أودو دائمًا إلى مقاربتين منفصلتين، لكنها قلّصت الفجوة بينهما بشكل ملحوظ هذا العام. تطبيقات الواجهة الخلفية (CRM والفوترة والمحاسبة ونقاط البيع) وميزات الموقع (المتجر الإلكتروني والاستبيانات) ترتبط جميعها بنفس الإطار الأساسي، لكن من أبواب مختلفة. إعادة بناء كاملة للموقع كان هذا هو التغيير الأبرز. لسنوات اعتمد جانب الموقع في أودو على ما يسمى «Public Widgets»، وهي طريقة أقدم وأثقل لربط سلوك جافاسكربت بصفحات الويب. كانت تعمل، لكنها بدت منفصلة عن بقية كود أودو، مما جعل تنقل المطورين بين العمل على الموقع والعمل على الواجهة الخلفية أصعب. وقد استبدلت أودو Public Widgets بالكامل بنظام جديد خفيف يسمى «Interactions». التغييرات الثلاثة الكبرى في الموقع: اختفاء Public Widgets، ومحرر HTML جديد، وإعادة بناء منشئ المواقع (Website Builder) باستخدام Owl. ما هي «Interactions»؟ يمكنك تخيّل Interactions كقريب أبسط وأخف من Owl، مصمَّم خصيصًا للمواقع. ليس الهدف منه استبدال واجهة تطبيق كاملة، بل إضافة سلوكيات صغيرة (مثل معالج نقر أو عدّاد أو إظهار/إخفاء عنصر) إلى صفحات ما زالت تُصيَّر على الخادم. الفائدة: أصبح كود الموقع وكود التطبيقات يتحدثان لغة متقاربة جدًا، ويمكن مستقبلًا أن تقدّم أودو صفحات خفيفة للغاية لا تحتاج إلى تحميل الإطار كاملًا. توصف Interactions بأنها بديل خفيف و«تفاعلي» لـ Public Widgets، ويمكنه الوصول مباشرة إلى خدمات أودو الأساسية مثل الإشعارات. هكذا يبدو الكود الجديد فعليًا: كلاس جافاسكربت حديث بقواعد واضحة لما يجب مراقبته في الصفحة (dynamicContent) وما يحدث عند الأحداث مثل النقر. منشئ مواقع أُعيد بناؤه فوق نظام Interactions الجديد، أعادت أودو بناء منشئ المواقع (Website Builder) بالكامل بالسحب والإفلات، وهو الأداة التي يصمم بها العملاء صفحاتهم، وذلك باستخدام Owl. شارك في هذا العمل نحو 30 مطورًا. والخبر الجيد لنا أن التقنية الأساسية تغيّرت، ولوحة الخيارات لها صياغة جديدة للمطورين، لكن الـ snippets المخصصة الحالية (اللبنات التي يستخدمها العملاء) يفترض أن تستمر بالعمل دون الحاجة لإعادة بنائها. واجهة منشئ المواقع الجديدة بعد إعادة بنائها بـ Owl: التجربة نفسها للمستخدم النهائي بالسحب والإفلات، مع كود حديث تحتها. الواجهة الخلفية (عميل الويب): تغييرات كبيرة أقل، ومكاسب هادئة أكثر على عكس الموقع، لم يتغير عميل الويب الأساسي، وهو الجزء الذي تعمل عليه المبيعات والمحاسبة والمخزون وكل تطبيقات الواجهة الخلفية، كثيرًا في الظاهر. وأكدت أودو أن Owl نفسه شهد أقل من 20 commit طوال العام. وهذا خبر جيد لنا: فهو يعني أن تخصيصاتنا ووحداتنا من غير المرجح أن تتعطل بسبب هذه الطبقة. بدلًا من ذلك، ذهب الجهد الحقيقي إلى جعل أودو أسرع وأكثر مرونة، خاصة في الاستخدام دون اتصال. التخزين المؤقت و«وضع عدم الاتصال» تبني أودو بهدوء نظام تخزين مؤقت (caching) يتيح للتطبيق تذكّر البيانات التي جلبها سابقًا بدل الانتظار دائمًا للخادم. يمكن للمطورين الآن تحديد استدعاءات بيانات معينة ليتم تخزينها مؤقتًا، إما في الذاكرة (RAM) أو على القرص، واختيار وتيرة تحديث هذا التخزين. نظرة على الكود: يمكن للمطورين الآن تحديد أي طلب بيانات ليُخزَّن مؤقتًا، واختيار مكان التخزين (الذاكرة أو القرص)، وتحديد وتيرة تحديثه. شاشات تبدو أسرع (العرض التفاؤلي) بفضل عمل التخزين المؤقت هذا، تستطيع أودو الآن عرض الشاشة فورًا باستخدام آخر بيانات معروفة، وجلب البيانات الحقيقية في الخلفية، ثم تحديث الشاشة بهدوء فقط إذا تغيّر شيء فعلًا. عمليًا، يجعل هذا التطبيق يبدو أسرع بشكل ملحوظ رغم أن الطلب الفعلي ما زال يحدث. ومن المهم الإشارة إلى أن أودو أوضحت أن هذا ليس تحريرًا كاملًا دون اتصال بعد، فغالبًا لا يمكنك إنشاء السجلات أو تعديلها دون اتصال بالإنترنت اليوم. الهدف هو جعل الأمور تبدو سريعة وقابلة للاستخدام عندما يكون الاتصال بطيئًا أو ينقطع لوقت قصير. «العرض التفاؤلي» (Optimistic rendering): اعرض ما لديك أولًا، واجلب أحدث البيانات في الخلفية، ولا تحدّث الشاشة إلا إذا تغيّرت البيانات فعلًا. تغييرات صغيرة يسهل أن تحبها إلى جانب إعادة البناء الكبيرة، هناك عدة تحسينات أصغر تستحق الإشارة لأن العملاء والمستخدمين سيلاحظونها مباشرة. إضافات أخرى في الإطار هذا العام: دعم الترجمات الخاصة بكل وحدة، وتوجيهات قوالب مخصصة للمطورين المتقدمين، وأدوات مطوّر أفضل. النقر بالزر الأوسط / Ctrl+نقر يعمل الآن بشكل صحيح في كل الواجهة، مثل فتح مهمة من عرض المشاريع في تبويب جديد، وهو أمر لم يكن ممكنًا قبل أودو 19. نوافذ منبثقة بنمط bottom sheet على الجوال: تُفتح النوافذ المنبثقة على الجوال افتراضيًا كـ«bottom sheet» تنزلق من أسفل الشاشة، وهو نمط أنسب بكثير للهواتف. إزالة jQuery من كود الموقع المعاد بناؤه. ما زالت مضمّنة تقنيًا للتوافق مع الإصدارات السابقة، لكن أي كود مخصص كتبناه ويعتمد عليها سيحتاج إلى مراجعة في مرحلة ما مستقبلًا. «لغة تواريخ» مصغّرة للمرشحات: يمكن كتابة المرشحات كتعبيرات بسيطة مثل "today" أو "-monday" أو "now -5M" بدلًا من كود معقد، مما يجعلها أسهل في القراءة والإعداد. نقطة نهاية /doc جديدة توفر مرجعًا يمكن تصفحه ومحدَّثًا دائمًا لكل نموذج وحقل في نسخة أودو معينة، وهو مفيد عند تحديد نطاق التكاملات أو كتابة التوثيق التقني للعملاء. النقر بالزر الأوسط أو Ctrl+نقر يفتح السجلات الآن في تبويب جديد بشكل موثوق في كل الواجهة، وهو تغيير صغير لكنه مرحَّب به جدًا في الاستخدام اليومي. على الجوال، تنزلق القوائم والمرشحات الآن من أسفل الشاشة كـ«bottom sheet» بدلًا من النافذة العائمة، وهو إحساس أقرب لتطبيقات الجوال. jQuery لم تختفِ تمامًا، لكنها لم تعد اعتمادًا أساسيًا في كود الموقع المعاد بناؤه. يمكن الآن كتابة المرشحات والتواريخ بلغة بسيطة بدلًا من التعبيرات المعقدة، وهو تحسين صغير يسهّل على من يضبط العروض والمرشحات المخصصة. نقطة النهاية /doc الجديدة توفر مرجعًا حيًا يمكن تصفحه لكل نموذج وحقل، وهي مفيدة في تحديد النطاق التقني وكتابة التوثيق. لماذا يهمنا هذا في عملنا اليومي على المشاريع، الخلاصات العملية هي: ينبغي أن تستمر الـ snippets والتخصيصات الحالية للموقع بالعمل، لكن أي وحدة مخصصة ترتبط بنظام Public Widget القديم أو تعتمد على jQuery في طبقة الموقع ستحتاج إلى مراجعة عندما نعود إلى تلك المشاريع. تخصيصات الواجهة الخلفية (معظم عملنا: CRM والمحاسبة والمخزون وMRP) تقف على أساس أكثر استقرارًا هذا العام، لأن Owl نفسه تغيّر قليلًا جدًا. العملاء الذين يستخدمون إصدارات أودو الأحدث سيلاحظون واجهة أسرع وأكثر ملاءمة للجوال دون أي جهد إضافي منا. قد توفر نقطة النهاية /doc الجديدة وقتًا حقيقيًا أثناء جمع المتطلبات وتحديد النطاق التقني في المشاريع الجديدة. معادلة التوازن الصعبة كان مطورو أودو صريحين في أن هذا النوع من التغيير لا يخلو من المخاطر. كل إعادة كتابة قد تكسر تخصيصًا لدى شخص ما، لكن التوقف عن التطوير ليس خيارًا أيضًا، فالكود يجب أن يتطور ليبقى قابلًا للصيانة ويواصل إضافة الميزات التي يطلبها العملاء. تلخيص أودو نفسها للمعادلة الصعبة: الحفاظ على استقرار الواجهة البرمجية، وإضافة الميزات، وتقليل الدين التقني، كل ذلك في وقت واحد. الخلاصة إصدار هذا العام هو في الحقيقة قصة نصفين: إعادة بناء كبيرة من الصفر لتقنية الموقع ومنشئ الصفحات (Interactions ومنشئ المواقع الجديد)، يقابلها عام أهدأ وأكثر تحفظًا لإطار الواجهة الخلفية الأساسي ركّز على السرعة والتخزين المؤقت وتحسينات صغيرة في سهولة الاستخدام. وبالنسبة لعملائنا، يعني ذلك تجربة أسرع وأحدث مع أقل قدر من الإرباك للتخصيصات الحالية، مع الانتباه أساسًا إلى أي كود قديم في طبقة الموقع اعتمد على Public Widgets أو jQuery.
اقرأ القصة الكاملة←
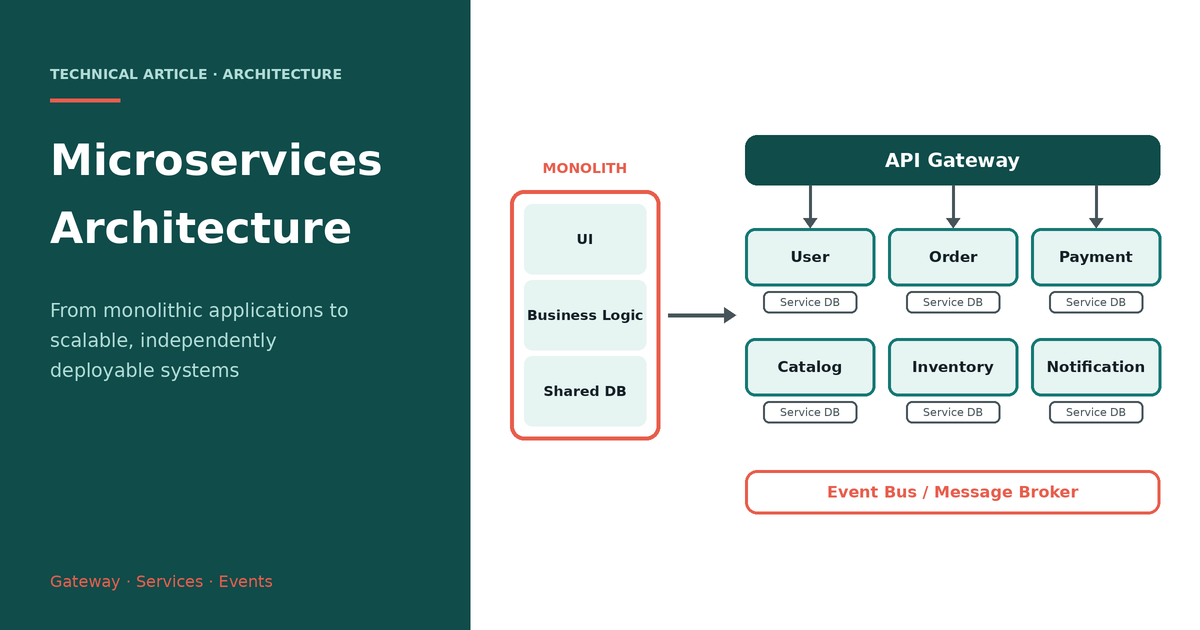
بنية الخدمات المصغّرة: من التطبيقات المتجانسة إلى أنظمة قابلة للتوسّع ويمكن نشرها باستقلال

Sep 30, 2026

بنية الخدمات المصغّرة: من التطبيقات المتجانسة إلى أنظمة قابلة للتوسّع ويمكن نشرها باستقلال

بواسطة Muhammed Mishal

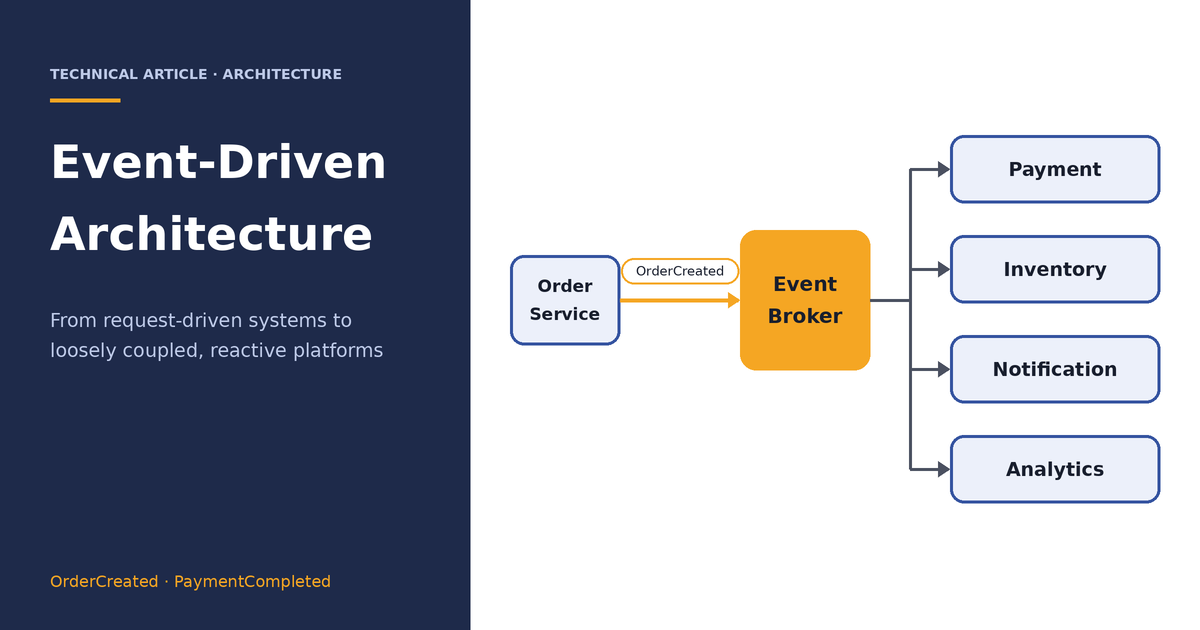
البنية القائمة على الأحداث: من الأنظمة القائمة على الطلبات إلى منصات تفاعلية ضعيفة الترابط

Sep 30, 2026

البنية القائمة على الأحداث: من الأنظمة القائمة على الطلبات إلى منصات تفاعلية ضعيفة الترابط

بواسطة Nakhul Krishna

المسح بدل الكتابة: نظرة على تطبيق الباركود في أودو

Sep 30, 2026

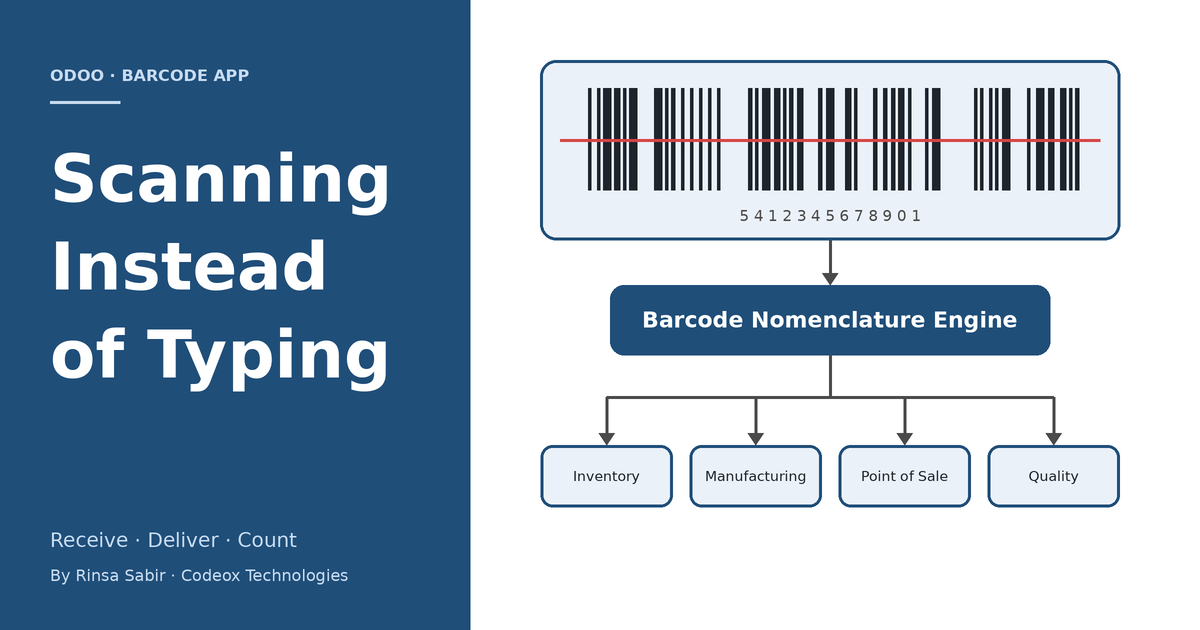
المسح بدل الكتابة: نظرة على تطبيق الباركود في أودو

بواسطة Rinsa Sabir PC

✦ قراءات إضافية ✦
تقييم المخزون في Odoo 20: أربعة حسابات استحقاق جديدة لتوضيح تباين المخزون

Sep 30, 2026

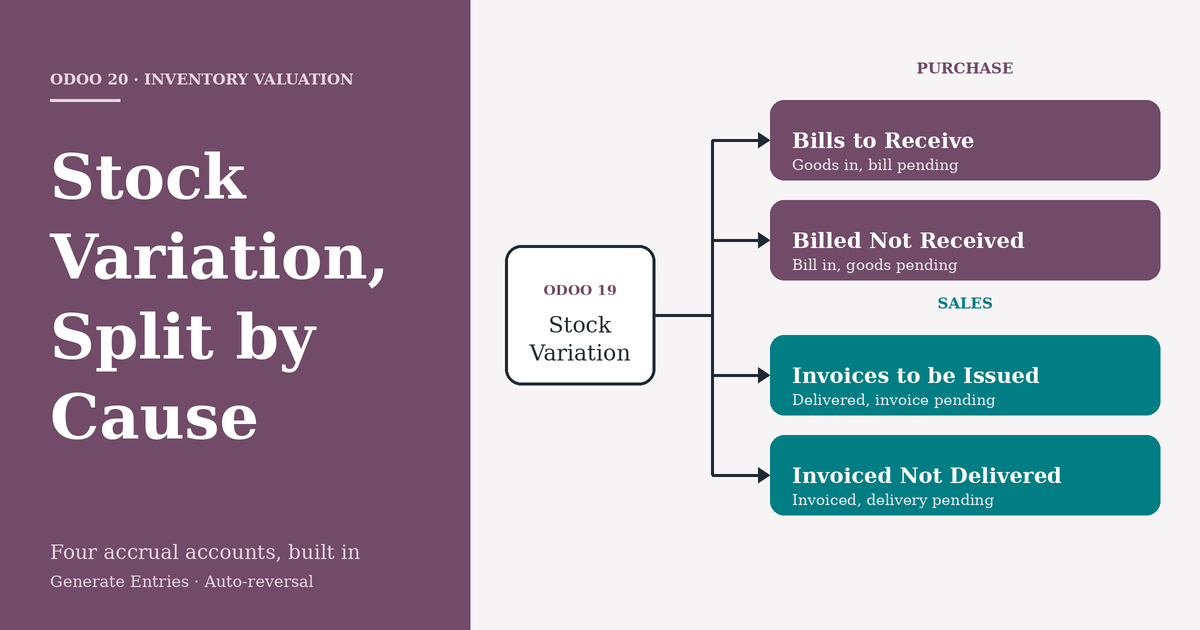
تقييم المخزون في Odoo 20: أربعة حسابات استحقاق جديدة لتوضيح تباين المخزون

Muhammed Shayar CV

أخيرًا ستعرف لماذا لا يساوي حساب فروقات المخزون صفرًا المشكلة التي يحلّها هذا التحديث إذا سبق لك إقفال الدفاتر في أودو 18 أو 19 باستخدام التقييم المستمر (Perpetual / Automated) للمخزون، فأنت تعرف هذه المشكلة جيدًا: تُستلم البضاعة ولم تصل فاتورة المورّد بعد، أو تُسجَّل الفاتورة قبل أن تصل البضاعة فعليًا. وفي جانب المبيعات تظهر الفجوة نفسها — إما أن تخرج التسليمات قبل إصدار الفواتير، أو تصدر الفواتير قبل تسليم البضاعة. كان أودو يضع كل ذلك في حساب واحد هو حساب فروقات المخزون (Stock Variation). كان الإجمالي صحيحًا، لكنك في نهاية الشهر لا تستطيع معرفة سبب عدم مساواة الرصيد للصفر. فينتهي بك الأمر إلى إنشاء حسابات إضافية يدويًا وتسجيل قيود يومية خاصة بك لمجرد اكتشاف السبب. يعالج أودو 20 هذه المشكلة بشكل أصلي، بتقسيم حساب الفروقات الواحد إلى أربعة حسابات استحقاق مخصّصة لكل حالة، وبأتمتة القيود المرتبطة بها. أودو 19 مقابل أودو 20: ما الذي تغيّر فعلًا؟ الجانب أودو 19 أودو 20 وضوح الفروقات حساب واحد لفروقات المخزون (Stock Variation) يمتص كل فجوات التوقيت تقسيم إلى 4 حسابات مخصّصة: فواتير قيد الإصدار (Invoices to be Issued)، مفوتر غير مسلَّم (Invoiced Not Delivered)، فواتير قيد الاستلام (Bills to Receive)، مفوتر غير مستلم (Billed Not Received) مكان الإعداد فئة المنتج فقط فئة المنتج، بالإضافة إلى قسم مركزي جديد في الإعدادات العامة ← المحاسبة ← «الاستحقاقات» (Accruals)، ترثه كل فئة تلقائيًا جهد التهيئة كان على المستشار أو المستخدم إنشاء هذه الحسابات الأربعة في دفتر الأستاذ يدويًا وإعداد القيود كل شهر دليل الحسابات القياسي يأتي بها جاهزة (مثل 121200 و212000 و211100 و141000) — ما عليك سوى الربط والبدء تسمية تقييم المخزون «مستمر» (Perpetual) / «دوري» (Periodic) أُعيدت تسميتهما إلى «مستمر (عند الفوترة)» Perpetual (at invoicing) / «دوري (عند الإقفال)» Periodic (at closing) — لتوضيح توقيت ترحيل التقييم صراحةً قيود الاستحقاق والعكس قيود يومية يدوية لتسجيل الاستحقاق ثم عكسه يدويًا في الفترة التالية أمر «إنشاء القيود» (Generate Entries) ينشئ قيد الاستحقاق تلقائيًا، ويرحّل أودو قيد العكس في اليوم التالي من تلقاء نفسه تشخيص نهاية الشهر فحص رصيد فروقات المخزون يدويًا لمعرفة السبب تقرير تقييم المخزون يعرض الحساب المحدّد (وبالتالي السبب المحدّد) في قسم مستقل توضّح لقطتا الشاشة أدناه ذلك عمليًا: شاشة الإعدادات العامة ← الاستحقاقات تتيح لك تحديد حسابات فواتير قيد الإصدار (121200)، ومفوتر غير مسلَّم (212000)، وفواتير قيد الاستلام (211100)، ومفوتر غير مستلم (141000) مرة واحدة على مستوى الشركة — ثم ترث كل فئة منتجات (مثل «Goods» في الصورة) هذه الحسابات ما لم تُعدَّل، إلى جانب خيار تقييم المخزون المعاد تسميته Perpetual (at invoicing) وحقلَي حساب المخزون وفروقات المخزون الموجودين سابقًا. الشكل 1 — الإعدادات العامة ← المحاسبة ← الاستحقاقات: الحسابات الافتراضية على مستوى الشركة لاستحقاقات المبيعات والمشتريات. الشكل 2 — فئة المنتج («Goods») ترث حسابات الاستحقاق الأربعة، مع طريقة التقييم المعاد تسميتها «مستمر (عند الفوترة)». الحسابات الأربعة الجديدة الحساب النوع الجانب يُفعَّل عندما فواتير قيد الاستلام (Bills to Receive) التزام متداول المشتريات استُلمت البضاعة ولم تُنشأ فاتورة المورّد بعد مفوتر غير مستلم (Billed Not Received) أصل متداول المشتريات أُنشئت فاتورة المورّد ولم تُستلم البضاعة بعد فواتير قيد الإصدار (Invoices to be Issued) أصل متداول المبيعات سُلّمت البضاعة ولم تُنشأ الفاتورة بعد مفوتر غير مسلَّم (Invoiced Not Delivered) التزام متداول المبيعات أُنشئت فاتورة العميل ولم تُسلَّم البضاعة بعد خطوات الإعداد دليل الحسابات: تأتي الحسابات الأربعة جاهزة افتراضيًا (مثل 121200 و212000 و211100 و141000) — ويمكنك إنشاء حساباتك الخاصة إن أردت أكوادًا مخصّصة. الإعدادات العامة ← المحاسبة ← الاستحقاقات: حدّد هنا الحسابات الافتراضية لاستحقاقات المبيعات واستحقاقات المشتريات على مستوى الشركة — وترثها كل فئة منتجات تلقائيًا. فئة المنتج ← تقييم المخزون: اختر طريقة التكلفة (مثل Perpetual (at invoicing) / متوسط التكلفة)، ثم عدّل أيًّا من الحسابات الأربعة لكل فئة عند الحاجة. ويمكنك أيضًا إعادة تسمية حساب «فروقات المخزون» الافتراضي إلى اسم أوضح مثل «تكلفة الإيرادات». بعد الربط لا تحتاج إلى أي قيود يومية يدوية — إذ يوجّه أودو فروقات التوقيت إلى الحساب الصحيح تلقائيًا. جانب المشتريات: سيناريوهان بضاعة مستلمة والفاتورة معلّقة تم اعتماد استلام مشتريات بقيمة 100 دولار ولم تُنشأ فاتورة المورّد بعد. يعرض تقرير تقييم المخزون مبلغ 100 دولار ضمن «فواتير قيد الاستلام» بدلًا من سطر فروقات عام. ينشئ «إنشاء القيود» في نهاية الشهر قيد الاستحقاق: يُدين حساب تقييم المخزون عند الاستلام؛ ثم يصفّر قيد الاستحقاق فروقات المخزون ويُقيّد 100 دولار دائنًا في «فواتير قيد الاستلام». الميزانية العمومية: الأصول المتداولة +100 (المخزون)، والالتزامات المتداولة +100 (فواتير قيد الاستلام) — استحقاق نظيف، وفروقات الأرباح والخسائر تصبح صفرًا. يعكس أودو هذا القيد تلقائيًا في اليوم التالي، فعند ترحيل الفاتورة الفعلية ينتهي الاستحقاق بسلاسة. فاتورة واردة والبضاعة لم تصل من المورّد أمر شراء ثانٍ بتكلفة 200 دولار أُكّدت فاتورته، لكن الاستلام لم يتم بعد. يعرض التقرير الآن «مفوتر غير مستلم» بمبلغ 200 دولار إلى جانب «فواتير قيد الاستلام» السابقة بمبلغ 100 دولار. يصفّر «إنشاء القيود» تكلفة البضاعة المباعة، ويُدين «مفوتر غير مستلم»، ويُقيّد فروقات المخزون دائنًا. الميزانية العمومية: الأصول المتداولة = 100 دولار (المخزون الفعلي) + 200 دولار («مفوتر غير مستلم» وهو بمثابة دفعة مقدمة لبضاعة في الطريق) = 300 دولار؛ بينما تحمل الالتزامات المتداولة 100 دولار «فواتير قيد الاستلام». وبمجرد استلام البضاعة فعليًا يُصفَّى هذا الحساب تلقائيًا. جانب المبيعات: سيناريوهان بضاعة مسلّمة والفاتورة معلّقة أمر بيع مؤكَّد وتم تسليمه، لكن فاتورة العميل لم تصدر بعد — وهي الحالة الأكثر شيوعًا في نهاية الشهر. يعرض تقرير تقييم المخزون قيمة البضاعة المسلّمة ضمن «فواتير قيد الإصدار» بدلًا من فروقات غير مفسَّرة. ينتج «إنشاء القيود» قيد الاستحقاق على جزأين: القيد 1 — مبيعات المنتجات دائنة ← فواتير قيد الإصدار مدينة (وهي وظيفيًا بمثابة حساب «Stock Interim Delivered» في أودو 18) ← فروقات المخزون دائنة ← تكلفة البضاعة المباعة مدينة. القيد 2 — فروقات المخزون مدينة مقابل دائن القيد 1 ← يتصفّر الرصيد ← تقييم المخزون دائن. العكس (تلقائي في اليوم التالي): يرحّله أودو من تلقاء نفسه — دون حاجة إلى عكس يدوي. الأرباح والخسائر: تكلفة المبيعات وفروقات المخزون كلاهما يتصفّر؛ وتتطابق الإيرادات مع تكلفة البضاعة المباعة للفترة حتى قبل وجود الفاتورة. الميزانية العمومية: تظهر «فواتير قيد الإصدار» ضمن الأصول المتداولة — إيراد مُكتسَب لم يُفوتر بعد. عند إنشاء الفاتورة الفعلية لاحقًا، تُدين حساب الذمم المدينة وتُقيّد الإيراد دائنًا كالمعتاد؛ ويضمن العكس التلقائي عدم احتساب أي مبلغ مرتين. فاتورة صادرة والتسليم معلّق الفجوة المعاكسة: فاتورة العميل مؤكَّدة، لكن البضاعة لم تغادر المستودع فعليًا. يعرض التقرير القيمة ضمن «مفوتر غير مسلَّم» — للتنبيه إلى أن الإيراد سُجّل قبل التسليم الفعلي. يُرحَّل هذا كالتزام متداول: لقد فوترت العميل ولا تزال مدينًا له بالبضاعة. لماذا يهمّ المنطق الكامن وراء ذلك هذا في حقيقته دمج بين أودو 18 وأودو 19 في نموذج واحد: مثل أودو 18، يستخدم حسابات وسيطة لسدّ فجوة التوقيت بين حركة المخزون الفعلية والمستند المالي. ومثل أودو 19، تبقى هذه الحسابات ظاهرة في تفاصيل تقرير تقييم المخزون، فيمكنك تتبّع سبب أي فرق دون مغادرة التقرير. وخلافًا للإصدارين، يؤتمت «إنشاء القيود» دورة الاستحقاق والعكس بالكامل، وأصبحت الحسابات افتراضيات قياسية في دليل الحسابات تُضبط مركزيًا، بدلًا من أن تبنيها بنفسك. الخلاصة لأي نشاط يعمل بتقييم «مستمر (عند الفوترة)» — وهو ما يغطي معظم تطبيقات أودو للمخزون والمحاسبة — يمثّل هذا ترقية وظيفية حقيقية لا مجرد تغيير شكلي. فهو يأخذ حساب فروقات المخزون «الصندوق الأسود»، ويقسّمه حسب السبب، ويتيح الإعدادات الافتراضية على مستوى الشركة في الإعدادات العامة، ويؤتمت عملية الإقفال بأكملها حوله. وهذا يستحق أن يؤخذ في الحسبان عند تقييم الترقية إلى أودو 20.

ODOO APPOINTMENTS Booking Straight From Google How Odoo Appointments and Google Reserve turn a search into a confirmed booking

Sep 30, 2026

ODOO APPOINTMENTS Booking Straight From Google How Odoo Appointments and Google Reserve turn a search into a confirmed booking

Nidha Rahman

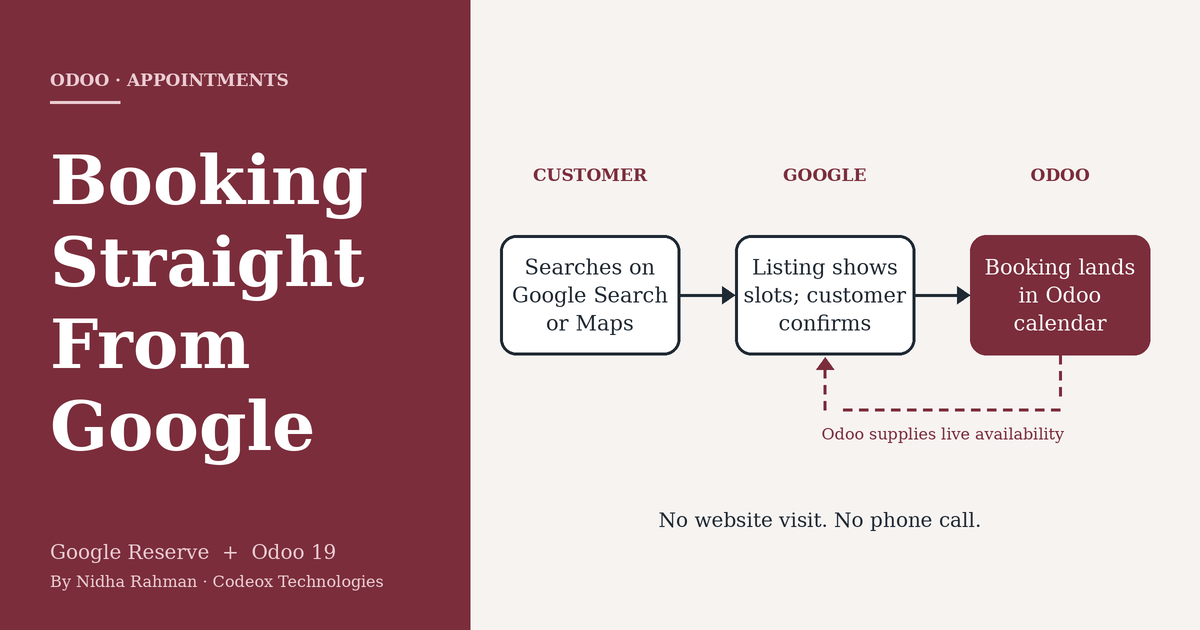
How Odoo Appointments and Google Reserve turn a search into a confirmed booking For many local businesses, the customer's journey no longer begins at the company website. It begins with a search. A prospective patient, diner or client types a service and a location into Google, scans the listings that appear, and decides within moments whom to contact. The businesses that make it easiest to act on that decision are the ones that win the booking. Odoo's Appointments app can now meet customers at that moment. Through its Google Reserve integration, customers book directly from Google Search, Google Maps and the Google Assistant, and the booking is created in Odoo without the customer having to visit the company's website. This article explains how the integration works, what else Odoo 19 adds to Appointments, and what to verify before recommending it to a client. Key Points Customers can book from Google Search, Google Maps and the Google Assistant, and the booking is created directly in Odoo. Setup is configuration rather than development: one module, one merchant record and one synchronization. Eligibility is set by Google, and the business address must match its Google Maps listing exactly. Why the Booking Channel Matters A conventional online booking asks a lot of the customer. They find the listing, open the website, locate the booking page, choose a time and complete a form. Every step is a chance to lose them. Behind the scenes, each channel that accepts bookings, whether a phone line, a web form or a walk-in, also creates work for staff, who must reconcile the results in a single system. Consider an illustrative case: a physiotherapy clinic that closes at six. A prospective patient finds it on Google Maps at 9:40 in the evening. Without an online option, the best likely outcome is that the patient remembers to call the next day. With Google Reserve connected to Odoo, the patient can choose from the availability Odoo supplies and confirm a slot on the spot. The patient's details are written to Odoo Contacts, and the appointment is already in the therapist's calendar the next morning. Nobody has to answer a call, and nobody has to re-enter anything. Figure 1. How a booking travels from a Google search to an Odoo calendar. How the Integration Works Configuration takes place entirely inside Odoo. According to Odoo's documentation, the process has four steps: Install the module. Install Appointment Google Reserve from the Apps menu. The default Apps filter must be removed before searching for "Google". Open an appointment type. In the Appointments app, open an existing appointment type or create a new one, then go to its Google Bookings tab. Add the merchant. Select or create a Google Reserve Merchant and complete the business details. The business address must match the Google Maps listing exactly. Synchronize. Select Synchronize with Google Reserve. The first synchronization can take up to 24 hours to propagate to Google's systems. Figure 2. The setup flow, including the address check flagged in Odoo's documentation. Odoo also exposes the settings Google expects from a booking partner. These include availability based on resources such as staff members or tables, automatic assignment, a scheduling window of up to 31 days, minimum lead times for booking and cancelling, and email reminders. Once the connection is live, the details a customer enters on Google are written to Odoo Contacts, and the booking appears in Odoo alongside those made through any other channel. Restaurants follow a variation of the same model. Tables defined on the Point of Sale floor plan, each with a maximum number of guests, act as the bookable resources, and reservations made through Google appear in the floor plan and the booking pipeline. Other Appointments Improvements in Odoo 19 The Google integration sits alongside several other additions to Appointments listed in Odoo 19's release notes. Group sessions allow a capacity limit and multiple bookings in a single slot, which suits classes and workshops. An appointment type can move from a weekly recurring schedule to a flexible one, with durations shown on the booking page. Booking calendars can be embedded on external websites using an iframe, which is useful for clients whose sites are not built on Odoo. Reusable default questions keep intake forms consistent and make the answers easier to report on. And when a confirmed appointment creates a Field Service task, the appointment details are carried into that task automatically. Practical Considerations Eligibility is determined by Google rather than Odoo. Google's documentation requires a business with a physical location whose address can be matched to its Maps database, and eligibility may further depend on business type and country. It should be confirmed for each client before the feature is proposed. Address matching deserves particular care. Odoo's documentation warns that mismatches in formatting or unit numbers can cause synchronization to fail or prevent the listing from appearing, and because the first synchronization can take up to a day, testing should be planned accordingly. The integration is an Enterprise feature; Odoo has described synchronization with Google Bookings as available from Odoo Enterprise 18 onward. Finally, customers see the availability that Odoo supplies, so the integration is only as reliable as the calendars behind it. Out-of-date staff availability will lead to bookings the business cannot honour. Conclusion Google Reserve addresses a simple problem: customers who are ready to book at a moment when the business is unreachable. For clients whose revenue depends on appointments or reservations, and who already use or are considering Odoo Appointments, the integration adds a channel customers already rely on, at the cost of a modest amount of configuration. The real work lies in verifying eligibility and aligning the business's details with its Google listing, and doing that before the feature is promised is what keeps the rollout smooth. Sources and Further Reading Google reserve integration. Odoo 19.0 documentation, Appointments. odoo.com/documentation/19.0/applications/productivity/appointments/google_reserve.html Odoo 19 Release Notes. Appointments section. odoo.com/odoo-19-release-notes POS Restaurant: Reservations with Google Bookings. Odoo blog. odoo.com/blog/business-hacks-1/pos-restaurant-reservations-with-google-bookings-2211 Skip the line, book online with Google table reservation integrated with Odoo. Odoo Experience 2025 session summary. oduist.com/blog/odoo-experience-2025-ai-summaries-2/261-skip-the-line-book-online-with-google-table-reservation-integrated-with-odoo-263 Reservations: Overview and Eligibility. Google Actions Center documentation. developers.google.com/actions-center/verticals/reservations/bl/overview

تطوير تطبيقات الأجهزة المحمولة: لماذا تحتاج الشركات إلى تطبيق جوال في عام 2026؟

Sep 4, 2026

تطوير تطبيقات الأجهزة المحمولة: لماذا تحتاج الشركات إلى تطبيق جوال في عام 2026؟

أصبحت تطبيقات الهاتف المحمول جزءًا مهمًا من الطريقة التي تتواصل بها الشركات مع عملائها، وتعمل على تحسين عملياتها، وتقدم خدماتها الرقمية. في عام 2026، يتوقع العملاء بشكل متزايد من الشركات توفير تجارب سريعة ومريحة وشخصية عبر الهواتف الذكية والأجهزة اللوحية. ويمكن لتطبيق الهاتف المحمول المصمم بشكل جيد أن يساعد الشركات على تحسين تفاعل العملاء، وزيادة الكفاءة، وتعزيز ظهور العلامة التجارية، وخلق فرص جديدة للنمو. يشمل تطوير تطبيقات الهاتف المحمول تصميم التطبيقات وتطويرها واختبارها وصيانتها لأنظمة مثل Android وiOS. وبناءً على متطلبات المشروع، يمكن للشركات اختيار تطوير التطبيقات الأصلية أو استخدام تقنيات متعددة المنصات مثل Flutter وReact Native. ويعتمد الاختيار المناسب على عوامل مثل الوظائف المطلوبة، والأداء، والميزانية، وقابلية التوسع، والأمان، والجمهور المستهدف. ما هو تطوير تطبيقات الهاتف المحمول؟ تطوير تطبيقات الهاتف المحمول هو عملية إنشاء تطبيقات برمجية مصممة للعمل على الأجهزة المحمولة. ويمكن لهذه التطبيقات تقديم خدمات مختلفة مثل التسوق الإلكتروني، والمدفوعات، ودعم العملاء، والحجوزات، والتواصل، وإدارة الأعمال، والعديد من التجارب الرقمية الأخرى. كما يمكن للتطبيقات الحديثة التكامل مع واجهات برمجة التطبيقات (APIs)، والمنصات السحابية، وبوابات الدفع، وقواعد البيانات، وخدمات الذكاء الاصطناعي، وأدوات التحليلات، وبرامج إدارة المؤسسات. وهذا يتيح للشركات بناء منظومات رقمية مترابطة بدلًا من الاعتماد على تطبيقات منفصلة. لماذا يحتاج عملك إلى تطبيق جوال؟ يمكن لتطبيق الهاتف المحمول أن يوفر للشركات قناة رقمية مباشرة للتواصل مع العملاء. وبدلًا من الاعتماد بشكل كامل على الموقع الإلكتروني أو منصات الطرف الثالث، يمكن للشركات إنشاء تجربة رقمية خاصة تحمل هويتها التجارية. تحسين تفاعل العملاء: يوفر التطبيق طريقة سهلة ومريحة للعملاء للتفاعل مع المنتجات والخدمات. تجارب شخصية: يمكن للتطبيق الاستفادة من تفضيلات وسلوكيات العملاء لتقديم محتوى وخدمات أكثر ملاءمة. سهولة الوصول: يستطيع العملاء الوصول إلى خدمات الشركة مباشرة من أجهزتهم المحمولة. الإشعارات الفورية: يمكن للشركات إرسال التحديثات والعروض والتذكيرات والمعلومات المهمة في الوقت المناسب. تحسين الكفاءة التشغيلية: يمكن للتطبيقات المخصصة أتمتة سير العمل وتبسيط العمليات الداخلية. زيادة ظهور العلامة التجارية: يحافظ التطبيق على حضور الشركة أمام العملاء على أجهزتهم المحمولة. تقديم خدمات رقمية قابلة للتوسع: يمكن تطوير التطبيق مع تغير احتياجات الشركة وتوقعات العملاء. تطوير التطبيقات الأصلية مقابل تطوير التطبيقات متعددة المنصات عادةً ما تعتمد الشركات على نهجين رئيسيين عند تطوير تطبيقات الهاتف المحمول: التطوير الأصلي والتطوير متعدد المنصات. تطوير التطبيقات الأصلية يتم تطوير التطبيقات الأصلية خصيصًا لنظام تشغيل معين مثل Android أو iOS. ويمكن لهذا النوع من التطوير توفير أداء ممتاز، ودعم أفضل للوظائف الخاصة بالمنصة، وتجربة مستخدم محسّنة. تطوير التطبيقات متعددة المنصات تتيح أطر العمل متعددة المنصات للمطورين إنشاء تطبيقات تعمل على أكثر من نظام باستخدام قاعدة برمجية مشتركة. ويمكن لتقنيات مثل Flutter وReact Native المساعدة في تقليل وقت التطوير وتسهيل عملية الصيانة مع توفير تجارب استخدام حديثة. ويعتمد الاختيار بين النهجين على مدى تعقيد التطبيق، والأداء المطلوب، والتكامل مع خصائص الجهاز، وميزانية التطوير، والأهداف التجارية طويلة المدى. أهم ميزات تطبيقات الأعمال الحديثة يجب أن يركز تطبيق الهاتف المحمول الناجح على تجربة المستخدم والوظائف التجارية في الوقت نفسه. وقد تشمل الميزات المهمة: تسجيل دخول آمن للمستخدمين إدارة حسابات وملفات المستخدمين الإشعارات الفورية الدفع الإلكتروني والاشتراكات البحث والتصفية التواصل الفوري تحديد الموقع والخرائط إدارة الحجوزات والمواعيد كتالوجات المنتجات ووظائف التجارة الإلكترونية التحليلات والتقارير التكامل مع APIs والخدمات الخارجية مزامنة البيانات عبر الخدمات السحابية أمان تطبيقات الهاتف المحمول يجب أن يكون الأمان جزءًا أساسيًا من جميع مراحل تطوير تطبيق الهاتف المحمول. فقد تتعامل الشركات مع معلومات العملاء الحساسة وبيانات الدفع وبيانات تسجيل الدخول وغيرها من المعلومات المهمة. تعد المصادقة الآمنة، وتشفير الاتصالات، وإدارة الصلاحيات، وتأمين تكامل واجهات API، وحماية البيانات، واختبارات الأمان الدورية من العناصر المهمة لبناء تطبيق موثوق. كم تبلغ تكلفة تطوير تطبيق الهاتف المحمول؟ تختلف تكلفة تطوير تطبيق الهاتف المحمول حسب عدة عوامل، بما في ذلك مدى تعقيد التطبيق، وعدد المنصات، والميزات المطلوبة، وتصميم واجهة وتجربة المستخدم، والتكاملات، والبنية التحتية الخلفية، ومتطلبات الأمان، والصيانة المستمرة. قد يتطلب التطبيق البسيط جهدًا أقل بكثير من تطبيق سوق إلكتروني كبير أو تطبيق مالي أو منصة للرعاية الصحية أو تطبيق مؤسسي متكامل. ويمكن لتحديد الحد الأدنى من المنتج القابل للتطبيق (MVP) وترتيب الميزات حسب الأولوية أن يساعد الشركات على التحكم في تكاليف التطوير الأولية مع توفير أساس مناسب للتوسع مستقبلًا. كيف تختار شركة تطوير تطبيقات الهاتف المحمول المناسبة؟ يعد اختيار شريك التطوير المناسب قرارًا مهمًا، لأن تطبيقات الهاتف المحمول غالبًا ما تحتاج إلى تطوير وصيانة وتحسين مستمر بعد إطلاقها. ينبغي للشركات تقييم الخبرة التقنية لشركة التطوير، والمشاريع السابقة، ومنهجية التطوير، وقدرات تصميم UI/UX، وممارسات الأمان، وآلية التواصل، ومنهجية الاختبار، وخدمات الدعم بعد الإطلاق. كما يجب أن يكون شريك التطوير قادرًا على فهم المشكلة التجارية التي يحاول التطبيق حلها، وليس التركيز على كتابة الأكواد فقط. تطوير تطبيقات الهاتف المحمول مع Code-OX في Code-OX Technologies، نساعد الشركات على تحويل أفكارها إلى منتجات رقمية حديثة من خلال تطوير البرمجيات والتطبيقات المحمولة المخصصة. يركز نهجنا على فهم متطلبات العمل، وتصميم تجارب استخدام سهلة، وتطوير تطبيقات قابلة للتوسع، ودمج التقنيات المطلوبة، وتقديم الدعم المستمر بعد الإطلاق. سواء كنت بحاجة إلى تطبيق جوال مخصص للعملاء، أو تطبيق للتجارة الإلكترونية، أو تطبيق داخلي لإدارة الأعمال، أو منصة رقمية مخصصة، فإن اختيار التقنية والاستراتيجية المناسبة يمكن أن يساعد في إنشاء حل آمن وقابل للتوسع ومتوافق مع أهداف عملك. الخلاصة لم تعد تطبيقات الهاتف المحمول مقتصرة على شركات التكنولوجيا الكبرى. إذ يمكن للشركات في مختلف القطاعات استخدام التطبيقات لتحسين تجربة العملاء، وأتمتة العمليات، وتقديم الخدمات الرقمية، وبناء علاقات أقوى مع الجمهور. ولا يكمن نجاح تطوير تطبيق الهاتف المحمول في إنشاء تطبيق فقط، بل في بناء حل يعالج احتياجًا حقيقيًا في العمل. ومن خلال الاستراتيجية المناسبة، والتقنية الملائمة، وتجربة المستخدم الجيدة، والأمان، وشريك التطوير المناسب، يمكن أن يصبح تطبيق الهاتف المحمول جزءًا مهمًا من استراتيجية النمو الرقمي طويلة المدى للشركة.

GitHub Actions مقابل Jenkins: نهجان لبناء خط CI/CD حديث

Sep 3, 2026

GitHub Actions مقابل Jenkins: نهجان لبناء خط CI/CD حديث

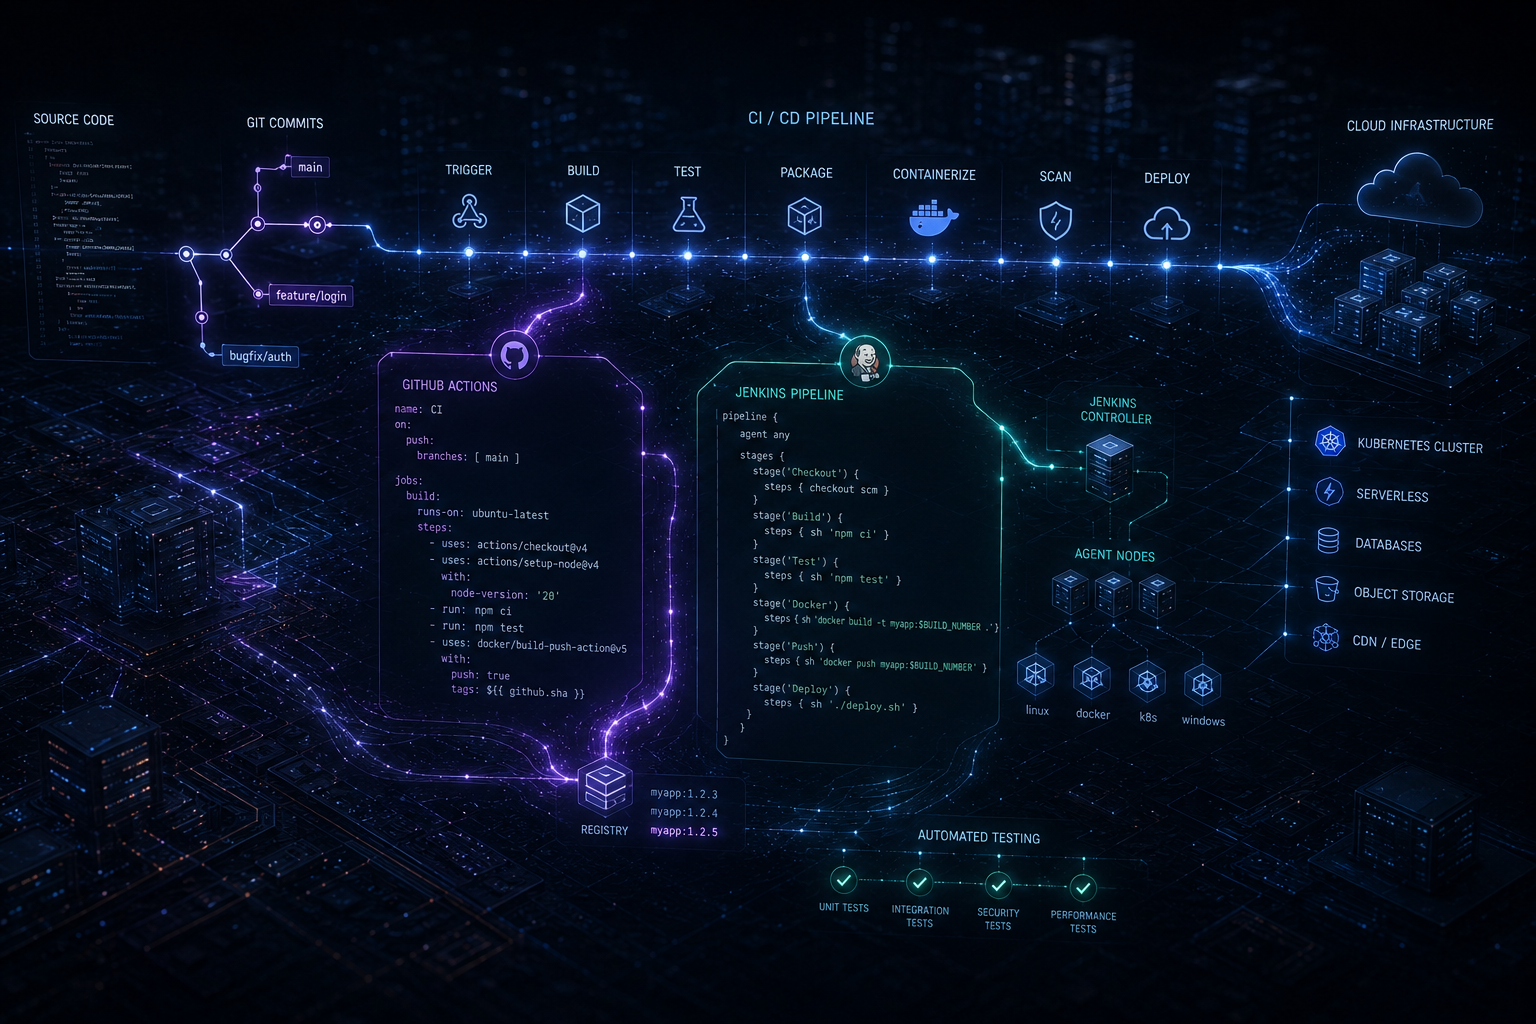
GitHub Actions مقابل Jenkins: نهجان لبناء خط CI/CD حديث لم تعد عمليات CI/CD مجرد أداة مساعدة لفرق DevOps. بالنسبة إلى فرق البرمجيات الحديثة، أصبحت جزءاً من بنية تسليم التطبيق نفسه. فكل Pull Request واختبار وبناء للحاويات وفحص أمني ونشر إلى الإنتاج يعتمد على مدى جودة تصميم خط التسليم البرمجي. ويظهر اسمان باستمرار عند الحديث عن هذا المجال: GitHub Actions وJenkins. يستطيع كلاهما أتمتة عمليات البناء والاختبار والنشر وتنفيذ مهام البنية التحتية وإدارة الإصدارات، لكن كل واحد منهما يتعامل مع المشكلة بطريقة مختلفة. يعتمد GitHub Actions على تكامل عميق مع مستودعات GitHub ويقدم نموذجاً يعتمد على المستودع في تنفيذ الأتمتة. أما Jenkins فهو منصة أتمتة مستقلة تعتمد على Controllers وAgents وPlugins وPipelines والمكتبات المشتركة. لذلك فإن السؤال الحقيقي ليس: أيهما يحتوي على مزايا أكثر؟ السؤال الأهم هو: أي منصة تناسب بنية فريقك، وبنية مشروعك، ومتطلبات الأمان، وطريقة النشر، والبنية التحتية، والخبرة المتوفرة لدى فريق التطوير؟ ما الذي يجب أن يحله نظام CI/CD؟ قبل مقارنة الأداتين، من الأفضل تحديد المشكلة التي نحاول حلها. تخيل فريقاً يطور منصة SaaS تحتوي على واجهة مبنية باستخدام React أو Next.js، وخدمات خلفية باستخدام Node.js أو Python، وقاعدة PostgreSQL، وحاويات Docker، وبنية سحابية. عند فتح Pull Request جديد، قد يحتاج نظام التسليم إلى: تثبيت الاعتمادات. تشغيل فحوصات التنسيق وLint. تنفيذ اختبارات Unit وIntegration. إجراء فحوصات الأمان والاعتمادات. بناء نسخة الإنتاج. إنشاء Docker Image. رفع الصورة إلى Container Registry. النشر إلى بيئة Staging. تشغيل اختبارات Smoke. طلب موافقة قبل الإنتاج. تنفيذ النشر النهائي. يمكن لكل من GitHub Actions وJenkins تنفيذ هذا السيناريو. لكن الاختلاف الحقيقي يظهر في طريقة بناء هذه الأتمتة وإدارتها وتأمينها وصيانتها. GitHub Actions مقابل Jenkins باختصار المجال GitHub Actions Jenkins النموذج الأساسي أتمتة مرتبطة بالمستودع منصة أتمتة قابلة للتخصيص بدرجة كبيرة الإعداد ملفات Workflow بصيغة YAML Jenkinsfile وواجهة الإدارة والإضافات التنفيذ Runners مستضافة أو ذاتية الاستضافة Controller مع Agents تكامل المصدر تكامل قوي جداً مع GitHub تكامل واسع من خلال Plugins التوسع Actions وMarketplace وReusable Workflows Plugins وShared Libraries التحكم بالبنية التحتية مرتفع مع Self-hosted Runners مرتفع جداً الجهد التشغيلي أقل عادةً مع GitHub-hosted Runners يتطلب إدارة بنية Jenkins الأنسب فرق تعتمد على GitHub بشكل أساسي البيئات المعقدة أو شديدة التخصيص GitHub Actions: عندما تكون الأتمتة بجانب الكود يعتمد GitHub Actions على نموذج يضع المستودع في مركز عملية الأتمتة. يمكن تشغيل Workflows عند Push أو Pull Request أو إصدار جديد أو وفق جدول زمني أو بشكل يدوي. هذا يوفر تجربة مباشرة للمطور. فعندما يرفع المطور التغيير ويفتح Pull Request، تبدأ الاختبارات تلقائياً، ويمكن عرض نتائجها ضمن سير العمل نفسه. وبعد نجاح الفحوصات المطلوبة، يمكن تشغيل Workflow آخر لنشر التغيير إلى البيئة المناسبة. وهذا يجعل GitHub Actions مناسباً بشكل خاص للفرق التي تستخدم GitHub بالفعل لإدارة الكود والمراجعات والتعاون. مثال على تدفق GitHub Actions Pull Request ↓ تثبيت الاعتمادات ↓ Lint ↓ اختبارات Unit ↓ اختبارات Integration ↓ Build ↓ Docker Image ↓ Staging ↓ Smoke Tests ↓ موافقة الإنتاج ↓ Production Jenkins: منصة CI/CD تمنحك تحكماً أوسع يتعامل Jenkins مع CI/CD من زاوية مختلفة. بدلاً من جعل منصة التحكم بالكود هي مركز الأتمتة، يوفر Jenkins خادماً للأتمتة يمكن ربطه بأنظمة التحكم بالمصدر وأدوات البناء والاختبارات ومستودعات الملفات والمنصات السحابية والحاويات والبنية التحتية الداخلية. يسمح Jenkins Pipeline بتعريف عملية التسليم ككود باستخدام Jenkinsfile. ويمكن تقسيم العملية إلى مراحل مثل Build وTest وDeploy، مع إمكانية توسيعها باستخدام Plugins وShared Libraries. بنية Jenkins النموذجية Source Control ↓ Jenkins Controller ↓ ┌───────────────┬───────────────┐ ↓ ↓ ↓ Agent A Agent B Agent C Build Testing Deployment ↓ ↓ ↓ Docker Integration Cloud Build Tests Deployment صُمم Jenkins لدعم بيئات البناء الموزعة، حيث تنفذ Agents المهام بينما يقوم Controller بالتنسيق والجدولة. الفرق الأساسي: منصة متكاملة أم محرك أتمتة؟ من الخطأ اختصار المقارنة في أن GitHub Actions أحدث وJenkins أقدم. الاختلاف الحقيقي معماري. GitHub Actions مرتبط بشكل وثيق بمنصة تطوير وتعاون برمجية. أما Jenkins فهو منصة أتمتة يمكن ربطها بمجموعة واسعة من الأنظمة. إذا كان فريقك يعتمد بالكامل تقريباً على GitHub، فقد يبدو GitHub Actions امتداداً طبيعياً للمستودع. أما إذا كانت المؤسسة تستخدم عدة أنظمة لإدارة الكود، أو تحتاج إلى بنية تحتية داخلية مخصصة، أو بيئات نشر معقدة، أو عمليات أتمتة متقدمة، فقد يوفر Jenkins استقلالية وتحكماً أكبر. إعداد Workflows: YAML مقابل Jenkinsfile تعتمد GitHub Actions عادةً على ملفات YAML لتعريف Workflows. name: CI on: pull_request: jobs: test: runs-on: ubuntu-latest steps: - uses: actions/checkout@v4 - name: Install dependencies run: npm ci - name: Run tests run: npm test هذا يجعل إعداد السيناريوهات البسيطة واضحاً وسهلاً، كما يبقى تعريف الأتمتة داخل المستودع نفسه. في المقابل، يستخدم Jenkins ملفات Jenkinsfile، مع دعم Declarative وScripted Pipelines. pipeline { agent any stages { stage('Build') { steps { sh 'npm ci' sh 'npm run build' } } stage('Test') { steps { sh 'npm test' } } stage('Deploy') { steps { sh './deploy.sh' } } } } يمنح Jenkins مرونة كبيرة عندما تصبح عمليات التسليم معقدة وتحتاج إلى Shared Libraries أو Plugins مخصصة. Runners مقابل Jenkins Agents طبقة التنفيذ من أهم الفروقات المعمارية بين المنصتين. تعمل وظائف GitHub Actions على Runners. ويمكن استخدام Runners مستضافة من GitHub أو Runners تتم استضافتها داخل البنية التحتية الخاصة بالمؤسسة. أما Jenkins فيعتمد على Controller وAgents. تقوم Agents بتنفيذ المهام بينما يقوم Controller بتنسيق وجدولة عمليات التنفيذ. لنفترض أن شركة تحتاج إلى بناء تطبيق يتصل بقاعدة بيانات خاصة لا يمكن الوصول إليها إلا من داخل الشبكة الداخلية. يمكن وضع Self-hosted Runner داخل البيئة المناسبة في GitHub Actions. ويمكن كذلك تشغيل Jenkins Agent داخل البنية الداخلية للمؤسسة. لذلك لا تتعلق المسألة دائماً بما إذا كانت إحدى الأداتين قادرة على تنفيذ المهمة، بل بما إذا كان نموذج التشغيل أسهل وأكثر أماناً لفريقك. التوسع: Actions مقابل Plugins نادراً ما يتوقف CI/CD الحديث عند بناء الكود. تحتاج الفرق عادةً إلى ربط النظام بالحاويات والخدمات السحابية ومستودعات الملفات وأدوات الأمان ومنصات الاختبار وأنظمة المراقبة وخدمات المؤسسة الداخلية. يوفر GitHub Actions هذا التوسع من خلال Actions وMarketplace وReusable Workflows. أما Jenkins فيعتمد بدرجة كبيرة على Plugins وPipeline Extensions، بالإضافة إلى Shared Libraries التي تسمح بتوحيد منطق Pipelines على مستوى المؤسسة. تخيل مؤسسة لديها عشرات المستودعات وتريد تطبيق فحص أمني موحد وقواعد تسمية للملفات وآلية نشر واحدة. يمكن لـ GitHub Actions استخدام Reusable Workflows بدلاً من نسخ المنطق في كل مستودع. ويمكن لـ Jenkins استخدام Shared Libraries لتحقيق فكرة مشابهة. الحل موجود في كلا النظامين، لكن البيئة التشغيلية وطريقة الإدارة تختلف. التوسع عبر فرق التطوير قد يعمل Pipeline بشكل ممتاز لتطبيق واحد، لكنه يصبح أكثر تعقيداً عندما يصبح لدى المؤسسة عشرات أو مئات الخدمات. قد تحتوي المؤسسة على: عدة تطبيقات Frontend. واجهات Backend متعددة. تطبيقات Mobile. خدمات Background Workers. عمليات معالجة بيانات مجدولة. مستودعات للبنية التحتية. عند هذه النقطة تحتاج المؤسسة إلى معايير واضحة للاختبارات والأسرار والـArtifacts والموافقات وعمليات النشر والتراجع ومراقبة التنفيذ. يستطيع GitHub Actions توحيد هذه العمليات من خلال Reusable Workflows، بينما يستطيع Jenkins تحقيق ذلك من خلال Shared Libraries والبنية المركزية للـPipelines. لذلك كلما كبر الفريق، يصبح تصميم معمارية CI/CD أهم من اختيار الأداة نفسها. الأمان: خط CI/CD جزء من سطح الهجوم تمتلك أنظمة CI/CD إمكانية الوصول إلى بعض أكثر الموارد حساسية في بيئة البرمجيات. قد يمتلك Pipeline الإنتاج صلاحيات للوصول إلى بيانات اعتماد سحابية، ومستودعات Containers، وقواعد بيانات، ومفاتيح توقيع، وبيئات الإنتاج. لذلك يجب التعامل مع أمن CI/CD باعتباره جزءاً من هندسة النظام. اعتبارات الأمان في GitHub Actions تقليل صلاحيات Workflows. حماية بيئات الإنتاج. إدارة Secrets بشكل صحيح. مراجعة Actions الخارجية قبل استخدامها. فصل صلاحيات البناء عن النشر. استخدام Runners موثوقة للمهام الحساسة. اعتبارات الأمان في Jenkins حماية Jenkins Controller. التحكم في الوصول إلى Agents. تحديد نطاق Credentials. مراجعة Plugins المثبتة. حماية Jenkinsfiles وShared Libraries. تأمين البنية التحتية التي يعمل عليها Jenkins. توصي وثائق Jenkins بتقليل نطاق الوصول إلى Credentials ومنح الصلاحيات فقط للمشاريع والمستخدمين الذين يحتاجون إليها. التكلفة: لا تنظر إلى سعر الأداة فقط تكلفة CI/CD ليست مجرد تكلفة اشتراك أو ترخيص. يجب احتساب وقت الحوسبة والتخزين ووقت المهندسين والصيانة والمراقبة والأمان والتحديثات والبنية التحتية المطلوبة لتشغيل النظام. يستطيع GitHub Actions استخدام Runners مستضافة من GitHub، كما يمكن استخدام Self-hosted Runners، لكن مسؤولية تشغيل البنية التحتية وصيانتها تنتقل عندها إلى المؤسسة. أما Jenkins فهو مفتوح المصدر، لكن تشغيله على نطاق كبير يحتاج إلى إدارة البنية التحتية والتحديثات والنسخ الاحتياطية والـPlugins والمراقبة والأمان. لذلك يجب أن يكون السؤال الحقيقي: ما التكلفة الإجمالية لتسليم كل تغيير برمجي بشكل آمن وموثوق؟ تجربة المطور: ميزة واضحة لـ GitHub Actions بالنسبة إلى الفرق التي تعتمد على GitHub، يمكن أن تكون تجربة GitHub Actions قوية جداً. يمكن تشغيل الفحوصات مباشرة عند فتح Pull Request، كما تبقى ملفات Workflow بجانب الكود داخل المستودع. وهذا يقلل المسافة بين كتابة الكود والتحقق منه ونشره. على سبيل المثال، يمكن لفريق صغير يطور تطبيق Next.js إعداد Workflow يقوم بتشغيل Lint والاختبارات وبناء التطبيق ثم نشره دون الحاجة إلى تشغيل منصة CI منفصلة. متى يبقى Jenkins خياراً قوياً؟ يظل Jenkins مناسباً جداً عندما تحتاج المؤسسة إلى درجة عالية من التحكم والتخصيص. تخيل مؤسسة كبيرة لديها مئات التطبيقات وأنظمة تحكم متعددة بالكود، وشبكات داخلية خاصة، وأجهزة Build مخصصة، ومستودعات داخلية للملفات، وعمليات نشر متخصصة، بالإضافة إلى بنية Jenkins موجودة منذ سنوات. نقل هذه البيئة بالكامل إلى منصة أخرى لمجرد أن التقنية أحدث قد يضيف مخاطر وتعقيدات لا تحتاج إليها المؤسسة. قد يكون Jenkins مناسباً عندما: توجد بنية Jenkins ناضجة بالفعل. تحتاج المؤسسة إلى Pipelines شديدة التخصيص. تعتمد عمليات البناء على بنية تحتية داخلية معقدة. تحتاج المؤسسة إلى التكامل مع عدة أنظمة للتحكم بالكود. توجد أجهزة أو بيئات تنفيذ متخصصة. تعتمد المؤسسة على عدد كبير من Plugins والتكاملات الحالية. GitHub Actions مقابل Jenkins للتطبيقات Cloud-Native قد تبدو بنية التسليم لتطبيق Cloud-Native بالشكل التالي: Git Repository ↓ CI Validation ↓ Container Build ↓ Image Registry ↓ Infrastructure / Deployment ↓ Kubernetes أو Cloud Platform ↓ Monitoring ↓ Feedback يتكامل GitHub Actions بشكل طبيعي مع هذه البنية عندما يكون GitHub هو منصة إدارة الكود والتعاون الأساسية. يستطيع Jenkins كذلك إدارة هذه العملية بالكامل، وقد يكون أفضل في البيئات التي تحتاج إلى تحكم مخصص بدرجة كبيرة. لكن لا توجد أداة يمكنها إصلاح بنية CI/CD سيئة التصميم. إذا كان الـPipeline هشاً أو غير واضح، فستظل المشكلة موجودة بغض النظر عن الأداة المستخدمة. سيناريو عملي: شركة SaaS في مرحلة النمو لنفترض أن لدينا شركة SaaS تضم 12 مطوراً. تستخدم الشركة Next.js وNode.js وPostgreSQL وDocker، ويتم حفظ الكود بالكامل على GitHub. تريد الشركة سير عمل بسيطاً: فتح Pull Request. تشغيل Lint والاختبارات. بناء التطبيق. إنشاء Container Image. النشر إلى Staging. تشغيل Smoke Tests. الحصول على موافقة قبل الإنتاج. هنا يكون GitHub Actions خياراً طبيعياً لأن المستودع وPull Requests وCI موجودة بالفعل داخل منظومة GitHub. يستطيع Jenkins تنفيذ السيناريو نفسه، لكن الشركة ستحتاج أيضاً إلى تشغيل بيئة Jenkins وAgents الخاصة بها. في هذا السيناريو قد يكون تقليل الجهد التشغيلي أكثر أهمية من الحصول على أقصى درجة ممكنة من تخصيص منصة CI/CD. سيناريو آخر: بنية تسليم مؤسسية تخيل مؤسسة مختلفة تماماً. لديها مئات التطبيقات، وعدة أنظمة للتحكم بالكود، وشبكات خاصة، وأجهزة Build مخصصة، ومستودعات داخلية للـArtifacts، وعمليات نشر معقدة. كما أنها تمتلك بيئة Jenkins متكاملة تحتوي على Shared Libraries وAgents متخصصة وPipelines تم تطويرها على مدار سنوات. في هذه الحالة قد لا يؤدي الانتقال إلى GitHub Actions إلى تحسين فعلي في عملية التسليم. يمكن أن يبقى Jenkins خياراً عملياً لأنه يتوافق بالفعل مع البنية التشغيلية الحالية والخبرة الموجودة داخل الفريق. هل يمكن استخدام نهج هجين؟ اختيار منصة لا يعني بالضرورة التخلص من جميع أدوات الأتمتة الأخرى. يمكن لمؤسسة استخدام GitHub Actions في CI الخاص بالتطبيقات مع الإبقاء على Jenkins لعمليات مؤسسية متخصصة. ويمكن أيضاً نقل بعض Pipelines تدريجياً من Jenkins إلى GitHub Actions بدلاً من تنفيذ عملية انتقال شاملة ومخاطرة في وقت واحد. هذا النهج مفيد بشكل خاص عندما تتعايش الأنظمة القديمة مع التطبيقات الحديثة المبنية على السحابة. كيف تختار بين GitHub Actions وJenkins؟ اختر GitHub Actions عندما تنطبق عليك معظم النقاط التالية: الكود موجود بشكل أساسي على GitHub. تريد أن تكون CI/CD قريبة من Pull Requests والمستودعات. تريد تقليل إدارة البنية التحتية. عمليات CI/CD لديك ليست شديدة التعقيد. تريد Hosted Runners مع إمكانية استخدام Self-hosted Runners. تريد أتمتة مرتبطة بالمستودعات وقابلة لإعادة الاستخدام. وقد يكون Jenkins أفضل عندما: تحتاج إلى Pipelines مخصصة بدرجة كبيرة. تدير بنية تحتية داخلية معقدة. تحتاج إلى Build Agents متخصصة. تتكامل مع عدة أنظمة تطوير. لديك بنية Jenkins ناضجة بالفعل. تحتاج إلى تحكم عميق في منصة CI/CD نفسها. ابدأ بالمعمارية وليس بتفضيل الأداة من أكثر الأخطاء شيوعاً اختيار أداة CI/CD قبل فهم معمارية التسليم المطلوبة. ابدأ بأسئلة مثل: أين يوجد الكود؟ أين يجب أن يتم تنفيذ عمليات البناء؟ ما البيئات التي يحتاج إليها الـPipeline؟ ما الأسرار وCredentials المطلوبة؟ ما الذي يجب أن يحدث قبل النشر إلى الإنتاج؟ كم عدد المستودعات التي ستستخدم المنصة؟ كم مقدار البنية التحتية التي يستطيع فريق DevOps إدارتها؟ ما العمليات التي يجب توحيدها؟ ما العمليات التي تحتاج إلى تخصيص؟ كيف سيتم التعامل مع الأخطاء وعمليات Rollback؟ عندما تكون هذه الإجابات واضحة، يصبح اختيار GitHub Actions أو Jenkins أسهل بكثير. كيف يتعامل Code-Ox مع معمارية CI/CD؟ في Code-Ox، لا يتم التعامل مع CI/CD باعتبارها مجرد خطوة منفصلة للنشر، بل كجزء من معمارية النظام البرمجي. قد يحتوي التطبيق الحديث على Frontend وBackend وقواعد بيانات وAPIs وحاويات وبنية سحابية وتكاملات خارجية ومراقبة. ولذلك يجب أن يفهم Pipeline كيفية ارتباط هذه المكونات ببعضها. عند بناء منصة SaaS جديدة، قد يعني ذلك تصميم الاختبارات والحاويات وبيئات Staging وProduction مع معمارية التطبيق منذ البداية. أما عند تحديث نظام مؤسسي موجود، فقد يكون الهدف هو تحسين عملية نشر هشة دون التأثير على الأنظمة التي تعمل بالفعل في الإنتاج. يعمل Code-Ox على تطوير تطبيقات الويب المخصصة والتكاملات وحلول Odoo والأتمتة وحلول الذكاء الاصطناعي، ولذلك تصبح معمارية CI/CD عاملاً أساسياً عندما تحتاج تقنيات متعددة إلى العمل كنظام واحد. الهدف ليس فقط جعل عملية النشر تلقائية، بل جعل عملية تسليم البرمجيات قابلة للتوقع والمراقبة وآمنة وقابلة للتوسع. الخلاصة: GitHub Actions أم Jenkins؟ كلا GitHub Actions وJenkins قادران على بناء أنظمة CI/CD قوية، لكن كل منهما يناسب نموذج تشغيل مختلفاً. GitHub Actions مناسب بشكل خاص للفرق التي تعتمد على GitHub وتريد أتمتة مرتبطة بالمستودع مع تقليل الحاجة إلى إدارة البنية التحتية. Jenkins يظل خياراً قوياً للمؤسسات التي تحتاج إلى تخصيص عميق وتحكم كبير بالبنية التحتية وبيئات تنفيذ متخصصة، أو لديها استثمار كبير بالفعل في منظومة Jenkins. لا يوجد فائز عالمي في هذه المقارنة. الأداة الأفضل هي التي تتوافق مع طريقة فريقك في بناء واختبار وتأمين ونشر البرمجيات. وإذا أصبحت عملية التطوير والنشر صعبة الإدارة، فقد لا تكون المشكلة في اختيار أداة CI/CD مختلفة، بل في الحاجة إلى إعادة تصميم معمارية التسليم. هل تعمل على تطبيق قابل للتوسع أو تريد تحديث عملية التسليم الحالية؟ يمكن لـ Code-Ox مساعدتك في تصميم التطبيق والأتمتة والبنية التحتية بما يتوافق مع طريقة عمل مشروعك الفعلية.

البنية التحتية ككود بمنهجين مختلفين: Terraform أم Pulumi؟

Sep 3, 2026

البنية التحتية ككود بمنهجين مختلفين: Terraform أم Pulumi؟

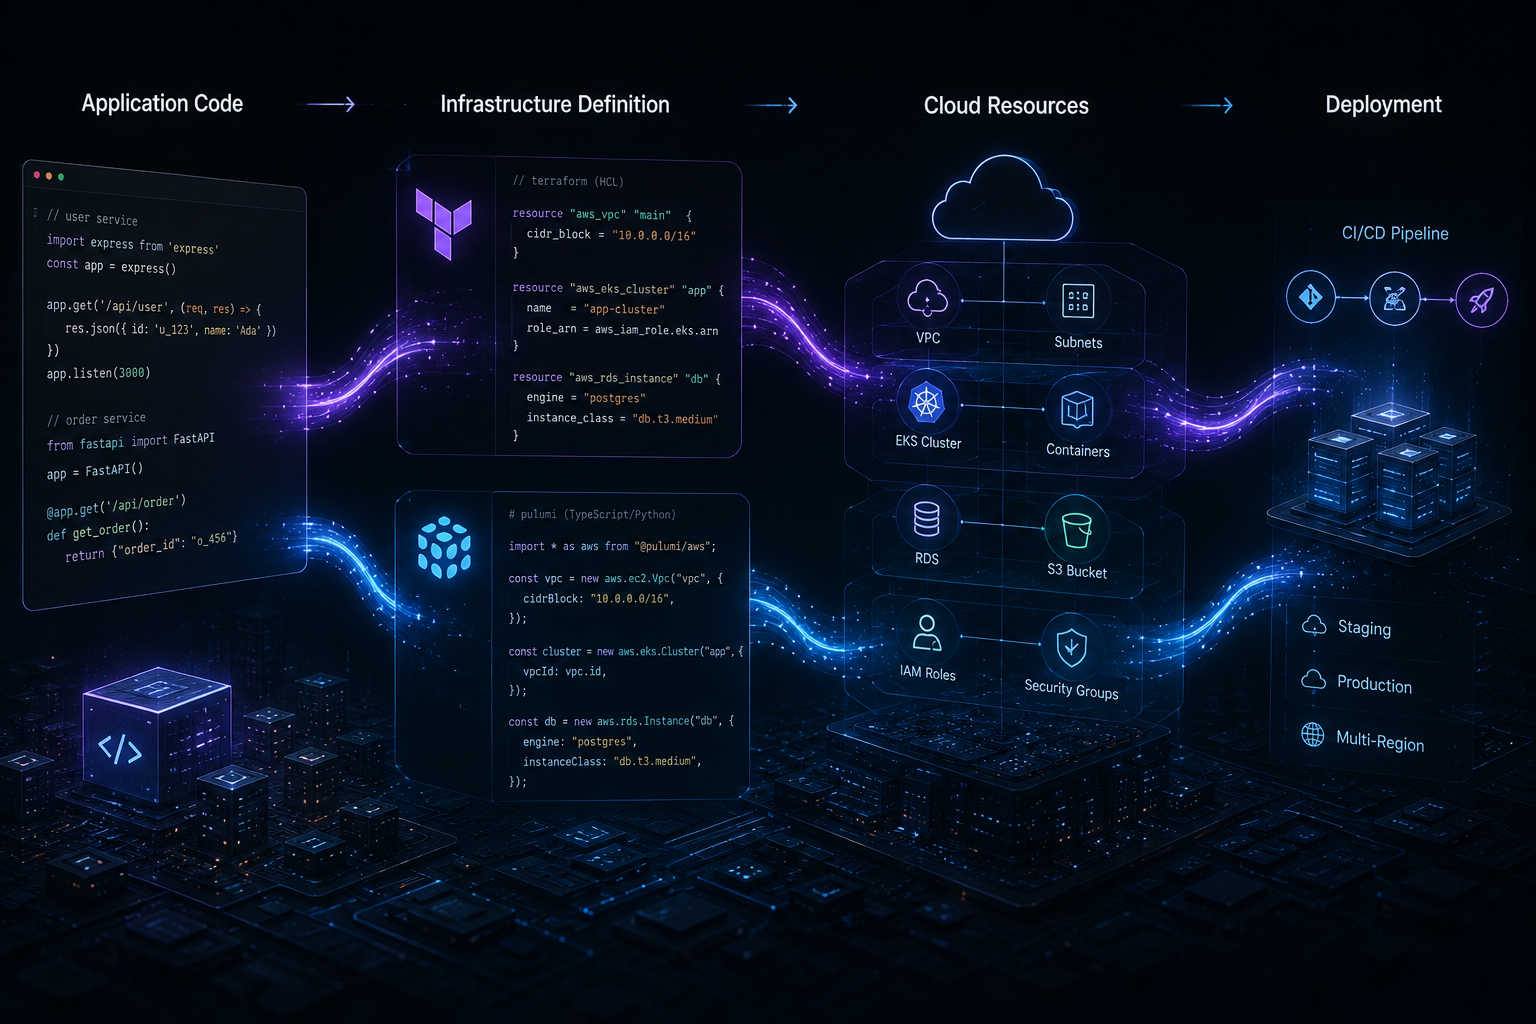
أصبحت البنية التحتية جزءاً من عملية تطوير البرمجيات نفسها. فبيئات السحابة لم تعد تُنشأ مرة واحدة ثم تُترك دون تغيير، بل تعتمد التطبيقات الحديثة على قواعد البيانات والشبكات والحاويات والتخزين وأنظمة الهوية والمراقبة والأسرار وبيئات النشر التي يجب أن تتطور بالتزامن مع التطبيق. ولهذا أصبحت البنية التحتية ككود (Infrastructure as Code - IaC) جزءاً أساسياً من ممارسات DevOps الحديثة. فبدلاً من إعداد الموارد السحابية يدوياً، تستطيع الفرق وصف البنية التحتية في ملفات يمكن مراجعتها وإدارتها عبر Git واختبارها ونشرها من خلال عمليات آلية. ومن أبرز الخيارات في هذا المجال Terraform وPulumi. كلاهما يحل المشكلة العامة نفسها، لكن كل أداة تدفع المطورين إلى التفكير في البنية التحتية بطريقة مختلفة. يعتمد Terraform على نموذج بنية تحتية تصريحي ولغة HCL الخاصة به، بينما يسمح Pulumi باستخدام لغات برمجة مألوفة مثل TypeScript وPython وGo وC# وJava وYAML. لذلك، بالنسبة لشركة تطور تطبيقات سحابية أو منتجات SaaS أو APIs أو بيئات نشر آلية، لا ينبغي أن يكون السؤال ببساطة: أي أداة أكثر قوة؟ السؤال الأفضل هو: أي نموذج للبنية التحتية يتناسب مع الطريقة التي يعمل بها فريقك الهندسي؟ Terraform وPulumi في نظرة سريعة المجال Terraform Pulumi نموذج البنية التحتية تصريحي استخدام لغات برمجة عامة لتعريف البنية التحتية لغة الإعداد الأساسية HCL TypeScript وPython وGo وC# وJava وYAML وغيرها الحالة State جزء أساسي من سير عمل Terraform تتم إدارتها من خلال نموذج حالة Pulumi دعم السحابة منظومة واسعة من Providers منظومة واسعة من Providers وPackages منطق البرمجة أدوات وتراكيب خاصة بـ Terraform إمكانات لغات البرمجة مثل الدوال والحلقات والكائنات تجربة المطور سير عمل متخصص في IaC أقرب إلى تطوير البرمجيات التقليدي الأنسب لـ الفرق التي تريد نموذج IaC تصريحي وموحد الفرق التي تريد استخدام لغات البرمجة المألوفة للبنية التحتية 1. Terraform يبدأ من مفهوم البنية التحتية التصريحية يطلب منك Terraform وصف البنية التحتية التي تريدها بدلاً من كتابة سلسلة من الأوامر التي تحدد كيفية إنشائها خطوة بخطوة. تخيل تطبيقاً إنتاجياً يحتاج إلى شبكة افتراضية وشبكات فرعية وقاعدة بيانات مُدارة ومجموعة تطبيقات وموازنة أحمال وتخزين وقواعد أمان. بدلاً من إنشاء كل مورد يدوياً، يمكن تمثيل البنية التحتية المطلوبة ضمن إعدادات Terraform. بعد ذلك يقارن Terraform بين الإعدادات المعلنة وحالة البنية التحتية الحالية ويحدد التغييرات المطلوبة. هذا النموذج مناسب بشكل خاص للمؤسسات التي تريد أن تتم تغييرات البنية التحتية من خلال عملية واضحة وموحدة وقابلة للمراجعة. 2. Pulumi يقرب البنية التحتية من كود التطبيق يتبع Pulumi مساراً مختلفاً. فبدلاً من الاعتماد على لغة إعداد متخصصة، يسمح بتعريف البنية التحتية باستخدام لغات برمجة عامة. على سبيل المثال، يستطيع فريق يعمل باستخدام TypeScript استخدام TypeScript نفسه لتعريف موارد السحابة. ويصبح هذا مفيداً عندما تحتوي البنية التحتية على قدر كبير من المنطق. لنفترض أن كل عميل يحصل على بنية مختلفة قليلاً بناءً على مستوى الاشتراك والمنطقة الجغرافية ومتطلبات البيانات والأداء والامتثال. باستخدام Pulumi، يمكن للمطورين استخدام تراكيب البرمجة المعتادة لتمثيل هذه الحالات وإنشاء مكونات بنية تحتية قابلة لإعادة الاستخدام. 3. HCL مقابل TypeScript وPython وGo وغيرها هذا هو الفرق الأكثر وضوحاً بين Terraform وPulumi. يستخدم Terraform لغة HCL المصممة خصيصاً للإعدادات، بينما يدعم Pulumi مجموعة من لغات البرمجة العامة. يمكن أن تكون لغة Terraform المتخصصة ميزة لأنها تحافظ على إعدادات البنية التحتية واضحة ومركزة. أما نهج Pulumi فيمكن أن يكون مفيداً لأن المطورين يعرفون مسبقاً مفاهيم مثل: الدوال الحلقات الشروط الكائنات الوحدات البرمجية إدارة الحزم اختبارات الوحدات بالنسبة لفريق يعتمد بشكل كبير على TypeScript أو Python، قد يقلل ذلك المسافة بين تطوير التطبيق وتطوير البنية التحتية. 4. إدارة الحالة أهم مما تبدو عليه البنية التحتية ككود ليست مجرد تخزين إعدادات السحابة في Git. تعد إدارة الحالة من أهم المفاهيم في إدارة البنية التحتية. يحتفظ Terraform بتمثيل للحالة يساعده على فهم العلاقة بين الإعدادات والبنية التحتية الفعلية، وغالباً ما تستخدم الفرق تخزيناً بعيداً للحالة عندما يعمل عدة مهندسين على البنية نفسها. يحتفظ Pulumi أيضاً بحالة الموارد لتحديد كيفية تغيير البنية التحتية بين عمليات النشر، ويدعم نماذج مختلفة لتخزين الحالة. يصبح ذلك مهماً جداً عندما يعمل أكثر من مهندس على بيئة واحدة. يجب ألا يتحول مستودع البنية التحتية الإنتاجية إلى مجموعة من الافتراضات المحلية المتعارضة. يجب أن تكون إدارة الحالة والتحكم في الوصول والنسخ الاحتياطية والحماية والمراجعة جزءاً من التصميم منذ البداية. 5. إعادة الاستخدام تختلف بين الأداتين نادراً ما تتكون مشاريع البنية التحتية الكبيرة من ملف إعداد واحد. عادةً ما تنشئ الفرق أنماطاً قابلة لإعادة الاستخدام للشبكات وقواعد البيانات وKubernetes والمراقبة والهوية وبيئات التطبيقات. يوفر Terraform مفهوم Modules لتغليف إعدادات البنية التحتية القابلة لإعادة الاستخدام. بينما يوفر Pulumi Packages وComponent Resources لبناء تجريدات أعلى مستوى حول البنية التحتية. تخيل شركة تنشر عشر بيئات SaaS باستخدام البنية نفسها. بدلاً من نسخ إعدادات البنية التحتية عشر مرات، يمكن إنشاء مكونات قابلة لإعادة الاستخدام وتزويدها بإعدادات خاصة بكل بيئة. أعد استخدام التصميم المعماري، وليس الإعدادات المنسوخة. 6. منظومة Providers في Terraform تمثل ميزة مهمة من أهم نقاط قوة Terraform منظومة Providers الواسعة. غالباً ما تتجاوز البنية التحتية حدود مزود سحابي واحد. فقد يستخدم التطبيق مزوداً سحابياً رئيسياً إلى جانب Cloudflare أو GitHub أو Datadog أو Kubernetes أو منصة قواعد بيانات أو خدمات SaaS أخرى. تسمح Providers لـ Terraform بالتعامل مع الموارد التي توفرها هذه المنصات المختلفة. وقد ساعد هذا النظام الواسع Terraform على أن يصبح خياراً مألوفاً في العديد من بيئات DevOps. إذا كانت المؤسسة تمتلك بالفعل قاعدة كبيرة من Terraform Modules وخبرات داخلية وعمليات CI/CD مبنية على Terraform، فقد يكون الانتقال إلى أداة أخرى غير ضروري ويضيف تكلفة ترحيل لا تحتاج إليها. 7. نموذج Pulumi البرمجي مفيد للبنية المعقدة يمكن أن يحدث العكس أيضاً. قد تمتلك المؤسسة منصة بنية تحتية يتم فيها إنشاء عشرات الموارد بشكل ديناميكي بناءً على إعدادات التطبيق. في هذه الحالة قد يفضل المطورون كتابة دوال ومكونات قابلة لإعادة الاستخدام بدلاً من تكرار أنماط إعداد معقدة. يجعل استخدام Pulumi للغات البرمجة العامة هذا الأسلوب طبيعياً. على سبيل المثال، يمكن لدالة TypeScript أن تغلف البنية المطلوبة لبيئة تطبيق كاملة وتستقبل معاملات مثل المنطقة وحجم قاعدة البيانات والنطاق ومتطلبات التوسع ونوع البيئة. وهذا يقدم تجربة مختلفة تماماً عن التعامل مع البنية التحتية باعتبارها إعدادات فقط. 8. اختبار تغييرات البنية التحتية يمكن للبنية التحتية أن تسبب مشكلات إنتاجية بنفس الطريقة التي يمكن أن يسببها كود التطبيق. قد يؤدي تغيير بسيط في قاعدة أمان إلى حظر API، أو قد يؤدي تعديل في إعداد قاعدة البيانات إلى زيادة زمن الاستجابة، أو قد يجعل خطأ في الشبكة التطبيق غير قابل للوصول. لذلك يجب مراجعة واختبار البنية التحتية بالجدية نفسها التي يتم بها التعامل مع كود التطبيق. تستطيع فرق Terraform التحقق من الإعدادات وإنشاء Plans للمراجعة ودمج هذه العمليات ضمن CI/CD. كما يسمح استخدام Pulumi للغات البرمجة العامة بالاستفادة من أساليب الاختبار المعروفة في هذه اللغات، إلى جانب أدوات المعاينة والتحقق الخاصة بـ Pulumi. 9. CI/CD هو المكان الذي تصبح فيه IaC عملية فعالة تصبح البنية التحتية ككود أكثر قيمة عندما ترتبط بدورة تطوير البرمجيات ونشرها. يمكن أن يبدو سير العمل كالتالي: Pull Request ← Validation ← Infrastructure Plan/Preview ← Review ← Apply ← Verification تخيل فريقاً يستعد لإطلاق إصدار جديد يحتاج إلى Queue إضافية وفهرس جديد في قاعدة البيانات. بدلاً من تعديل بيئة الإنتاج يدوياً، يمكن حفظ تغييرات البنية التحتية مع كود التطبيق. ويمكن للمراجعين فحص التغييرات قبل تطبيقها. هذه إحدى أهم فوائد IaC: تصبح البنية التحتية مرئية وقابلة للمراجعة وقابلة للتكرار. 10. البيئات متعددة السحابة والهجينة نادراً ما تبقى المؤسسات بسيطة من الناحية المعمارية إلى الأبد. قد تبدأ الشركة باستخدام مزود سحابي واحد ثم تضيف مزوداً آخر أو Kubernetes أو خدمة SaaS أو بنية محلية. يدعم كل من Terraform وPulumi التعامل مع البنية متعددة المزودين. لكن الاعتبار الأهم هو مقدار التجريد الذي تحتاجه المؤسسة فعلاً. إذا كان الفريق يمتلك Terraform Modules ناضجة عبر عدة بيئات، فقد يكون Terraform الخيار الأقل مخاطرة. أما إذا كان المطورون يبنون منصة داخلية ويريدون أن تتصرف مكونات البنية التحتية بطريقة تشبه مكتبات البرمجيات، فقد يقدم Pulumi نموذجاً جذاباً. 11. مهارات الفريق يجب أن تؤثر في القرار يجب أن تأخذ اختيارات التقنية في الاعتبار الأشخاص الذين سيحافظون على النظام. فريق DevOps يمتلك خبرة واسعة في Terraform وHCL وModules وProviders وعمليات Terraform الحالية سيحقق إنتاجية أسرع غالباً باستخدام Terraform. بينما قد يجد فريق هندسي يعمل يومياً باستخدام TypeScript أو Python أو Go أو C# أن Pulumi أكثر طبيعية. لكن هناك نقطة مهمة: استخدام لغة برمجة مألوفة لا يعني تلقائياً أن البنية التحتية أصبحت أسهل. ما زالت البنية السحابية تحتاج إلى فهم الشبكات والهوية والأمان والتوافر وإدارة الحالة والاعتماديات والتكلفة والمراقبة والتعامل مع الأعطال. يقلل Pulumi الحاجة إلى تعلم لغة إعداد متخصصة، لكنه لا يلغي الحاجة إلى فهم البنية التحتية. 12. ماذا عن الأمان؟ لا يجعل Terraform أو Pulumi البنية التحتية آمنة تلقائياً. أداة IaC هي طبقة واحدة فقط ضمن منظومة الأمان. يجب أن تهتم الفرق بإدارة الأسرار، وصلاحيات IAM، وحماية الحالة، ومراجعة الكود، وتدوير بيانات الاعتماد، وعزل الشبكات، وفرض السياسات وقابلية التدقيق. يجب أيضاً التعامل مع مستودعات البنية التحتية باعتبارها أصولاً هندسية حساسة، لأن الإعدادات قد تكشف تفاصيل معمارية وصلاحيات ونقاط وصول وافتراضات تشغيلية. 13. متى يكون Terraform الخيار الأفضل؟ عندما تريد نموذج IaC تصريحي وناضج. عندما تمتلك المؤسسة خبرة سابقة قوية في Terraform. عندما تعتمد على Terraform Modules وProviders موجودة مسبقاً. عندما تكون البنية التحتية معتمدة بشكل أساسي على الإعدادات. عندما تريد فصل تعريف البنية التحتية عن لغات برمجة التطبيق. عندما تكون عمليات CI/CD والحوكمة مبنية بالفعل على Terraform. 14. متى يكون Pulumi الخيار الأفضل؟ عندما يفضل الفريق TypeScript أو Python أو Go أو C# أو لغة مدعومة أخرى. عندما تحتوي البنية التحتية على منطق برمجي وشروط وإعادة استخدام واسعة. عندما تريد أن تتعامل مع مكونات البنية التحتية بطريقة تشبه مكتبات البرمجيات. عندما سيقوم المطورون بصيانة البنية التحتية بالتوازي مع كود التطبيق. عندما تريد الاستفادة من أدوات ولغات البرمجة المألوفة وإدارة الحزم. 15. Terraform مقابل Pulumi لمنتج SaaS متنامٍ تخيل شركة SaaS تبدأ ببيئة إنتاج واحدة. مع نمو المنتج، تحتاج الشركة إلى بيئات تطوير واختبار وإنتاج، ونشر في مناطق متعددة، وإنشاء قواعد بيانات بشكل آلي، وبنية للحاويات، ومراقبة، ونطاقات مخصصة، وDNS آلي وسياسات للتوسع. في البداية قد تعمل أي أداة IaC مناسبة. لكن الضغط المعماري يظهر لاحقاً عندما تصبح الإعدادات Modules قابلة لإعادة الاستخدام، وتحتاج البيئات إلى العزل، وتصبح الحالة مشتركة، وتحتاج عمليات النشر إلى الموافقة، وتصبح تغييرات البنية التحتية جزءاً من إدارة الإصدارات. هنا يبدأ القرار الأول لأداة IaC بالتأثير على المدى الطويل. يمكن لـ Terraform توفير نموذج تصريحي ومنظم لهذه البيئات، بينما يستطيع Pulumi توفير نموذج برمجي قد يكون مناسباً بشكل خاص عندما تحتاج البنية إلى قدر كبير من التجريد والمنطق. كيف ينظر Code-Ox إلى البنية التحتية ككود؟ في Code-Ox، تكون البنية السحابية أكثر فاعلية عندما تدعم معمارية التطبيق بدلاً من أن تصبح نظاماً تشغيلياً منفصلاً عنها. عند تطوير تطبيقات ويب مخصصة ومنصات SaaS وواجهات API وأنظمة آلية، يجب أن تأخذ قرارات البنية التحتية في الاعتبار قابلية التوسع وتكرار النشر والأمان والتكاملات والمراقبة والصيانة المستقبلية. لذلك ينبغي اتخاذ قرار Terraform أو Pulumi بالتوازي مع قرارات معمارية التطبيق وCI/CD والخدمات السحابية وقواعد البيانات والبيئات والمسؤوليات التشغيلية. على سبيل المثال، قد يميل فريق يعتمد بشكل كبير على TypeScript إلى Pulumi لأن البيئة الهندسية نفسها يمكن أن تمتد من تطوير التطبيق إلى البنية التحتية. بينما قد تستفيد مؤسسة تمتلك استثماراً كبيراً في Terraform من تحسين بنيتها الحالية بدلاً من إدخال أداة جديدة. الهدف ليس استخدام أداة البنية التحتية الأحدث، وإنما بناء منصة بنية تحتية تظل واضحة وقابلة للتوقع مع نمو المنتج. الخلاصة Terraform خيار قوي عندما يريد الفريق نموذجاً إعلانياً ناضجاً للبنية التحتية، ومنظومة واسعة من Providers، وModules معروفة، وسير عمل IaC واضح. أما Pulumi فيصبح خياراً جذاباً عندما يريد المطورون تعريف البنية التحتية باستخدام لغات برمجة مألوفة، خصوصاً عندما تحتاج البنية إلى مكونات قابلة لإعادة الاستخدام ومنطق برمجي أكثر تعقيداً. لا تنتج أي من الأداتين بنية تحتية أفضل تلقائياً. تعتمد جودة النتيجة على المعمارية وإدارة الحالة والأمان والاختبارات وCI/CD والحوكمة والممارسات الهندسية المحيطة بالأداة. إذا كنت تبدأ مشروعاً جديداً، اختر النموذج الذي يستطيع فريقك صيانته بثقة لسنوات. وإذا كان المشروع قائماً بالفعل، فاحسب تكلفة الترحيل قبل استبدال بنية تحتية تعمل بشكل جيد. إذا كان فريقك يصمم تطبيقاً سحابياً جديداً أو يعيد التفكير في استراتيجية أتمتة البنية التحتية، يمكن لـ Code-Ox المساعدة في ربط معمارية التطبيق والبنية السحابية والأتمتة وعمليات النشر ضمن نهج هندسي واحد قابل للتوسع. البنية التحتية الجيدة يجب أن تختفي خلف تجربة منتج موثوقة.

اختيار اختبار E2E الذي يحدد جودة تطبيق الويب: Cypress أم Playwright؟

Sep 3, 2026

اختيار اختبار E2E الذي يحدد جودة تطبيق الويب: Cypress أم Playwright؟

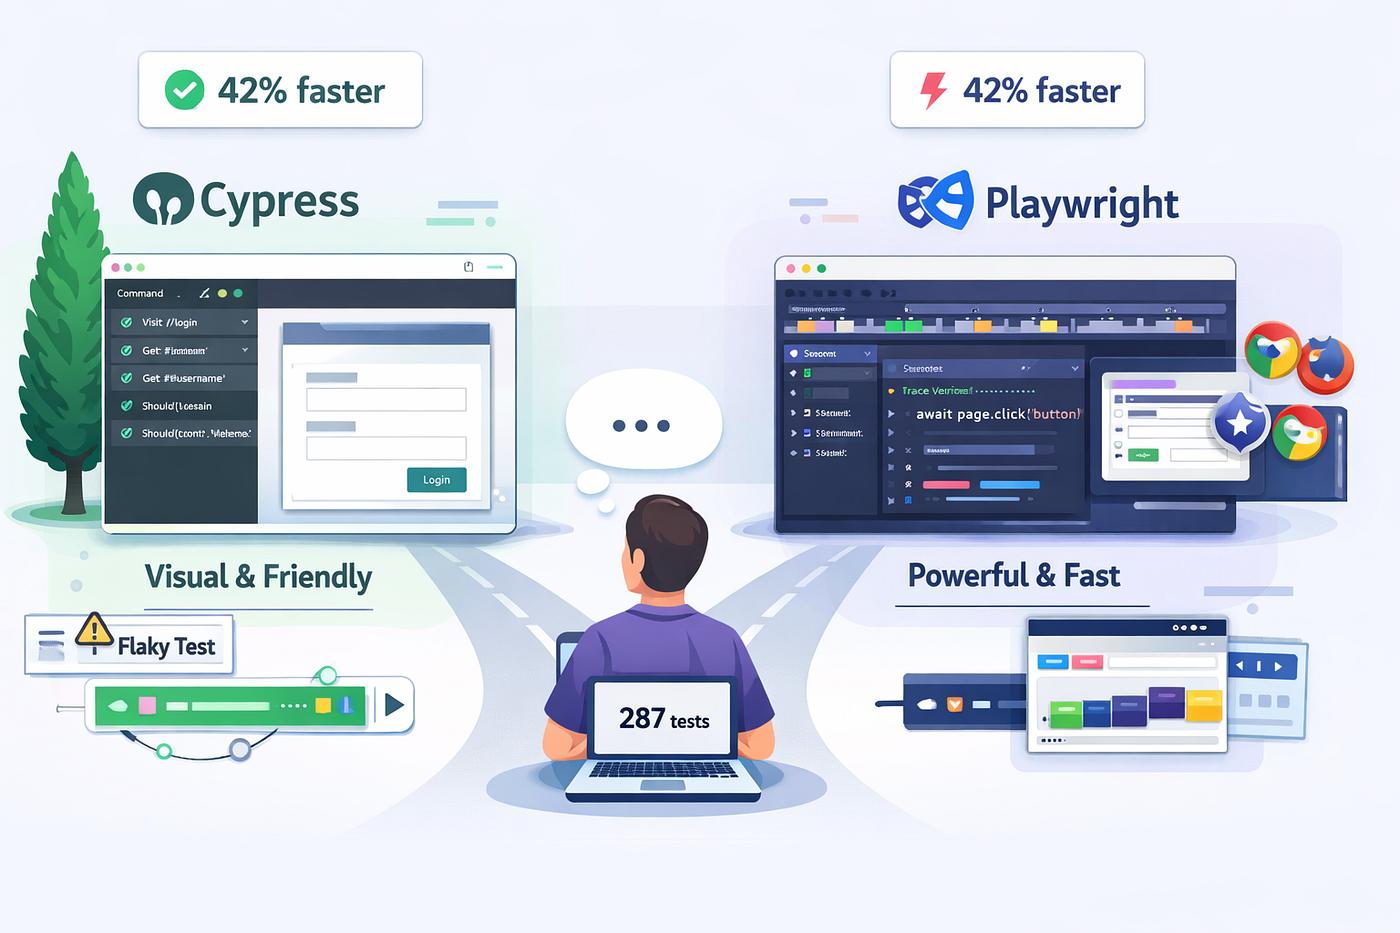
قد يبدو تطبيق الويب مثالياً أثناء التطوير، لكنه قد يفشل في اللحظة التي يحاول فيها مستخدم حقيقي استخدامه. قد يتعطل تحويل تسجيل الدخول، أو يتوقف زر الدفع عن العمل، أو تظهر مشكلة في متصفح معين، أو يفشل التصميم المتجاوب على جهاز محدد. هنا تظهر أهمية اختبارات النهاية إلى النهاية، أو E2E. فبدلاً من اختبار كل وظيفة بشكل منفصل، تحاكي اختبارات E2E رحلة المستخدم الفعلية داخل التطبيق من البداية إلى النهاية. ويُعد كل من Cypress وPlaywright من أبرز الأدوات المستخدمة لاختبار تطبيقات الويب الحديثة. كلاهما قادر على أتمتة المتصفحات وتنفيذ اختبارات حقيقية، لكن طريقة عمل كل منهما تختلف في التحكم بالمتصفح، وتصحيح الأخطاء، ودعم المتصفحات، وتشغيل الاختبارات على نطاق واسع. بالنسبة للفرق التي تطور تطبيقات React وNext.js وTypeScript ومنصات SaaS ولوحات التحكم والبوابات الرقمية، لا ينبغي أن يكون السؤال ببساطة: أي أداة أكثر شهرة؟ السؤال الأفضل هو: أي بنية للاختبار تتناسب فعلاً مع التطبيق الذي نبنيه؟ ما الفرق الأساسي بين Cypress وPlaywright؟ يعتمد Cypress على تجربة اختبار متكاملة داخل بيئة المتصفح، مع تركيز قوي على تجربة المطور، واختبارات E2E، واختبارات المكونات، واختبارات API، واختبارات إمكانية الوصول، والتصحيح التفاعلي. أما Playwright فيتبنى نهجاً أوسع في أتمتة المتصفح، ويوفر دعماً لـ Chromium وFirefox وWebKit، إلى جانب الانتظار التلقائي، والتتبع، والـ assertions، والتشغيل المتوازي ومحاكاة الأجهزة. كلاهما قادر على بناء تغطية قوية لاختبارات E2E، لكن الفروقات تصبح أكثر وضوحاً عندما يكبر المشروع ويزداد تعقيده. مقارنة سريعة بين Cypress وPlaywright المجال Cypress Playwright نقطة القوة الأساسية اختبار المتصفح وتجربة تصحيح الأخطاء للمطورين أتمتة المتصفح واختبارات E2E القابلة للتوسع محركات المتصفح متصفحات Chrome وFirefox مع WebKit بشكل تجريبي Chromium وFirefox وWebKit الانتظار التلقائي نعم نعم اختبار المكونات تجربة قوية ومتكاملة يركز بشكل أساسي على أتمتة المتصفح واختبارات E2E التشغيل المتوازي متاح عبر Cypress Cloud وبيئات CI مدمج في Playwright Test عبر عمليات Workers تصحيح الأخطاء واجهة تفاعلية قوية وميزة Time Travel Tracing وUI Mode ولقطات الشاشة والفيديو محاكاة الأجهزة مدعومة ضمن اختبارات المتصفح والأجهزة دعم واسع لمحاكاة الأجهزة الأنسب لـ الفرق التي تركز على تجربة المطور واختبارات الواجهة الفرق التي تحتاج إلى أتمتة متقدمة واختبارات E2E واسعة 1. اختلاف البنية يجعل الاختيار مهماً أحد أهم الفروقات بين الأداتين هو طريقة تفاعلهما مع المتصفح. يعمل Cypress بالقرب من التطبيق وبيئة المتصفح، مما يمنحه وصولاً عميقاً إلى سلوك التطبيق ويساعد في توفير تجربة تصحيح أخطاء تفاعلية ومميزة. تخيل أن فريقاً يختبر صفحة دفع ويتوقف زر الدفع فقط عندما تكون استجابة API بطيئة. توفر بيئة Cypress طريقة مرئية لفحص تسلسل الأوامر وحالة التطبيق وطلبات الشبكة وسلوك المتصفح. أما Playwright فيعتمد على أتمتة المتصفح والتحكم فيه، وهو ما يجعله قوياً بشكل خاص عندما يحتاج الاختبار إلى التعامل مع صفحات متعددة أو جلسات متعددة أو متصفحات وأجهزة مختلفة. 2. دعم المتصفحات قد يحسم القرار توافق المتصفحات ليس مجرد خطوة في قائمة ضمان الجودة. فقد يحتاج تطبيق بوابة العملاء إلى العمل على Chromium وFirefox وSafari، بينما قد يستخدم عملاء المؤسسات متصفحات مختلفة وفقاً لسياسات شركاتهم. يدعم Playwright رسمياً Chromium وFirefox وWebKit، كما يمكنه العمل مع إصدارات Chrome وMicrosoft Edge ذات العلامات التجارية، إلى جانب محاكاة الأجهزة المحمولة والأجهزة اللوحية. أما Cypress فيدعم متصفحات Chrome وعائلة Chromium وFirefox، مع توفر WebKit حالياً بصورة تجريبية. لذلك، إذا كان اختبار سلوك قريب من Safari وWebKit جزءاً أساسياً من استراتيجية الإطلاق، فقد يكون Playwright الخيار الأكثر مباشرة. 3. الانتظار التلقائي يقلل الاختبارات الهشة تعتمد واجهات الويب الحديثة على العمليات غير المتزامنة. قد يظهر الزر قبل أن يصبح مفعلاً، أو تظهر نافذة بعد استجابة API، أو تغطي الرسوم المتحركة عنصراً لفترة قصيرة، أو تحتاج لوحة البيانات إلى عدة طلبات حتى تكتمل. استخدام فترات انتظار ثابتة مثل wait(3000) ليس حلاً جيداً على المدى الطويل، لأنه يزيد وقت الاختبار دون ضمان أن التطبيق أصبح جاهزاً فعلاً. يوفر كل من Cypress وPlaywright آليات للانتظار التلقائي. يقوم Playwright، قبل تنفيذ إجراءات مثل النقر، بفحص مجموعة من الشروط مثل ظهور العنصر واستقراره وقدرته على استقبال الأحداث وكونه مفعلاً. ويركز Cypress أيضاً على الانتظار التلقائي ومزامنة الاختبارات مع حالة التطبيق. لذلك، عند بناء تطبيقات الويب الحديثة، يجب تصميم الاختبارات حول حالات التطبيق الحقيقية بدلاً من الاعتماد على فترات تأخير عشوائية. 4. تصحيح الأخطاء: نقطة قوة واضحة لـ Cypress لا تكون أداة الاختبار مفيدة فعلياً إذا كان المطور لا يستطيع معرفة سبب فشل الاختبار. يتميز Cypress بتجربة اختبار تفاعلية، وسجل للأوامر، ولقطات لحالة التطبيق، وفحص لطلبات الشبكة، وتجربة Time Travel التي تجعل تحليل الأخطاء أكثر وضوحاً. على سبيل المثال، يمكن أن يختبر الفريق عملية تسجيل عميل جديدة: فتح صفحة التسجيل. إدخال بيانات العميل. إرسال النموذج. التحقق من استجابة API. التأكد من ظهور لوحة التحكم. إذا فشلت الخطوة الرابعة، توفر بيئة Cypress طريقة مرئية لفهم ما حدث في تلك المرحلة. أما Playwright فيعتمد بشكل كبير على إمكانات tracing التي يمكن أن تسجل لقطات الشاشة والإجراءات وطلبات الشبكة وغيرها من تفاصيل التنفيذ، بالإضافة إلى UI Mode. كلاهما قوي، لكن الفرق التي تعطي أولوية كبيرة للتصحيح التفاعلي قد تجد Cypress أكثر راحة. 5. يصبح Playwright أكثر جاذبية مع توسع المشروع تخيل منصة SaaS تحتوي على: تسجيل دخول العملاء الصلاحيات حسب الأدوار إدارة الاشتراكات الفوترة إدارة النظام الإشعارات رفع الملفات إنشاء التقارير يمكن أن يرتفع عدد رحلات المستخدم المهمة بسرعة كبيرة. تشغيل مئات أو آلاف اختبارات E2E بالتتابع قد يجعل خط CI بطيئاً جداً. يوفر Playwright Test تشغيل الاختبارات بشكل متوازٍ باستخدام Workers، مع إمكانية التحكم في عددها. وهذا يجعله خياراً قوياً عندما تصبح قابلية التوسع وسرعة تنفيذ مجموعة الاختبارات من الأولويات الأساسية. يستطيع Cypress أيضاً توسيع تنفيذ الاختبارات عبر إمكانات CI وCypress Cloud، بما في ذلك التشغيل المتوازي وتنظيم الاختبارات. 6. اختبار المكونات مقابل اختبار رحلة المستخدم الكاملة ليست كل مشكلة بحاجة إلى اختبار E2E كامل. لنفترض أن فريق المنتج طور مكوناً لإدارة خطط الأسعار يحتوي على خيارات الفوترة الشهرية والسنوية، وحساب الخصومات، واختيار الخطة، ومقارنة المزايا، والحالات المتجاوبة. قد يكون اختبار المكون مباشرة أسرع بكثير من تشغيل التطبيق بالكامل في كل مرة. يوفر Cypress تجربة قوية لاختبار المكونات مباشرة داخل متصفح حقيقي. بينما يكون Playwright مناسباً بصورة خاصة عندما تكون الأولوية لأتمتة المتصفح واختبار رحلة المستخدم الكاملة. لذلك لا يجب بالضرورة التعامل مع الأداتين كخيارين متعارضين. يمكن دمج اختبارات الوحدات والمكونات وAPI وE2E ضمن استراتيجية واحدة. 7. مثال عملي: اختبار عملية الدفع في متجر إلكتروني لنفترض وجود متجر إلكتروني يتبع الرحلة التالية: يبحث العميل عن منتج. يضيف المنتج إلى السلة. يسجل الدخول. يدخل معلومات الشحن. يبدأ عملية الدفع. يتم إنشاء الطلب. تظهر صفحة تأكيد الطلب. لا ينبغي أن يكتفي اختبار E2E بالتحقق من إمكانية النقر على الأزرار. يجب أن يتحقق من أن رحلة العمل التجارية نفسها تعمل بشكل صحيح. على سبيل المثال، يمكن التحقق من بقاء إجمالي السلة صحيحاً بعد تسجيل الدخول، وربط طلب الدفع بالطلب الصحيح، وظهور حالة التأكيد المتوقعة للعميل. يستطيع Cypress تنفيذ هذه الرحلة بطريقة واضحة وسهلة التصحيح. بينما يصبح Playwright جذاباً جداً عندما تحتاج الرحلة نفسها إلى الاختبار على عدة محركات متصفح أو أجهزة أو جلسات مستخدم، وبشكل متوازٍ داخل CI. 8. اختبار تسجيل الدخول والصلاحيات غالباً ما تحتوي تطبيقات المؤسسات على أكثر من نوع مستخدم. قد تحتوي منصة أعمال على مدير نظام، ومدير مبيعات، وموظف مبيعات، ومحاسب وعميل. لكل دور شاشاته وصلاحياته الخاصة. لذلك لا يكفي اختبار نموذج تسجيل الدخول فقط. يجب التحقق من: ظهور لوحة التحكم المناسبة اختفاء الإجراءات غير المصرح بها عمل الإجراءات المسموحة عزل الجلسات عمل تسجيل الخروج بشكل صحيح بقاء الصلاحيات صحيحة أثناء التنقل تعد Browser Contexts في Playwright مفيدة بشكل خاص عند التعامل مع جلسات مستخدم متعددة وحالات دخول مستقلة. كما يوفر Cypress إمكانات لإدارة الجلسات تساعد على تقليل تكرار عملية تسجيل الدخول أثناء تنفيذ الاختبارات. 9. بيئة CI/CD تغير طريقة التفكير في الاختبارات لا ينبغي أن تبقى اختبارات E2E على جهاز المطور فقط. يمكن أن يبدو خط التطوير كالتالي: Pull Request ← Build ← Unit Tests ← Integration Tests ← E2E Tests ← Deployment إذا كان فريق التطوير ينشر تطبيق Next.js عدة مرات أسبوعياً، فمن الأفضل اكتشاف المشكلة قبل وصولها إلى الإنتاج بدلاً من اكتشافها بواسطة العميل. يدعم كل من Cypress وPlaywright العمل داخل بيئات CI. يعمل Playwright افتراضياً في وضع Headless ويدعم Workers قابلة للتهيئة، بينما يوفر Cypress تشغيل الاختبارات في CI وإمكانات Cypress Cloud لتنظيم الاختبارات والنتائج. المهم ليس اختيار الأداة التي تحمل علامة CI/CD، وإنما تصميم استراتيجية اختبار تتناسب مع خط النشر الفعلي للفريق. 10. ماذا عن الأداء؟ من السهل طرح السؤال: أيهما أسرع؟ لكن السؤال بهذه الصورة غير دقيق. تعتمد سرعة الاختبارات على عوامل مثل: عدد الاختبارات طريقة تشغيل المتصفح عدد Workers بنية التطبيق إعداد بيانات الاختبار طلبات الشبكة طريقة المصادقة موارد بيئة CI يمكن لمجموعة اختبارات Playwright سيئة التصميم أن تكون بطيئة، كما يمكن لمجموعة Cypress سيئة التصميم أن تكون بطيئة. المكسب الحقيقي يأتي غالباً من تقليل عمليات المتصفح غير الضرورية، وعزل بيانات الاختبار، وتشغيل الاختبارات المستقلة بالتوازي، وتقليل الاعتماد بين الاختبارات. 11. متى تختار Cypress؟ عندما تكون تجربة المطور أولوية كبيرة. عندما يكون التصحيح التفاعلي مهماً للفريق. عندما تكون اختبارات المكونات جزءاً أساسياً من الاستراتيجية. عندما تحتاج إلى أدوات قوية لاختبار الواجهة والتحكم في الشبكة. عندما تركز متطلبات المتصفح على Chrome وFirefox بشكل أساسي. عندما تريد تجربة اختبار محلية متكاملة وسهلة الاستخدام. 12. متى تختار Playwright؟ عندما تحتاج إلى Chromium وFirefox وWebKit. عندما يكون اختبار التوافق بين المتصفحات جزءاً أساسياً من الإطلاق. عندما تحتاج إلى أتمتة متقدمة للمتصفح والأجهزة. عندما تتوقع نمو اختبارات E2E بشكل كبير. عندما يكون التشغيل المتوازي جزءاً أساسياً من استراتيجية CI. عندما تحتاج إلى سيناريوهات معقدة تشمل صفحات أو جلسات متعددة. 13. السؤال الأفضل ليس: أيهما يفوز؟ يعد كل من Cypress وPlaywright خياراً قوياً لاختبار تطبيقات الويب الحديثة. الاختيار الأفضل يعتمد على التطبيق، والفريق، ومتطلبات المتصفحات، وبنية CI، وحجم المشروع المتوقع. قد يستفيد فريق صغير يطور تطبيق React من تجربة Cypress التي تركز على المطور. أما منصة SaaS كبيرة تحتاج إلى اختبار رحلات معقدة عبر Chromium وFirefox وWebKit فقد تجد أن Playwright أكثر ملاءمة. لذلك يجب اختيار إطار الاختبار بالتوازي مع بنية التطبيق، وليس بعد اكتمال تطويره. كيف يتعامل Code-Ox مع جودة تطبيقات الويب؟ في Code-Ox، تصبح الاختبارات أكثر فاعلية عندما يتم التفكير فيها كجزء من بنية التطبيق، وليس كمرحلة أخيرة من مراحل ضمان الجودة. عند تطوير تطبيقات ويب مخصصة، يجب أن تعكس استراتيجية الاختبار رحلات العمل الحقيقية. فقد تحتاج بوابة العملاء إلى اختبارات المصادقة، والتحقق من الصلاحيات، واختبارات API، واختبارات المتصفحات والأجهزة، بالإضافة إلى اختبار الرحلات الأساسية من البداية إلى النهاية. بالنسبة لتطبيقات Next.js وTypeScript، يمكن الجمع بين اختبارات المكونات واختبارات API ومجموعة مختارة من اختبارات E2E. الهدف ليس أتمتة كل نقرة، بل أتمتة الرحلات التي قد يؤدي فشلها إلى تأثير تجاري حقيقي. يساعد هذا الأسلوب أيضاً على الحفاظ على سرعة خطوط CI مع نمو التطبيق، بحيث يتم تشغيل الاختبارات الحرجة مع كل Pull Request، بينما يمكن تشغيل اختبارات المتصفحات واختبارات الانحدار الأوسع ضمن عمليات الإطلاق أو الجداول الدورية. الخلاصة يتميز Cypress عندما تكون تجربة المطور، والتصحيح التفاعلي، واختبارات الواجهة والمكونات من أهم أولويات الفريق. بينما يتميز Playwright عندما تكون تغطية المتصفحات الواسعة، والأتمتة المعقدة، ومحاكاة الأجهزة، والتشغيل المتوازي، واختبارات E2E واسعة النطاق هي الأولوية. لا توجد أداة أفضل بشكل مطلق. أفضل استراتيجية اختبار هي التي تتناسب مع مستوى المخاطر في التطبيق وتمنح الفريق ملاحظات سريعة وموثوقة قبل أن يواجه المستخدم المشكلة. إذا كانت شركتك تطور منصة ويب جديدة، أو تعمل على تحديث تطبيق قائم، أو تواجه مجموعة اختبارات E2E أصبحت صعبة الصيانة، يمكن لـ Code-Ox المساعدة في تصميم بنية التطبيق والاختبارات بما يتناسب مع طريقة عمل المنتج فعلياً. ابنِ بثقة. واختبر الرحلات التي تصنع الفرق.

طبقة قاعدة البيانات تصنع الفرق: Prisma أم Drizzle لتطبيقات TypeScript الحديثة؟

Sep 3, 2026

طبقة قاعدة البيانات تصنع الفرق: Prisma أم Drizzle لتطبيقات TypeScript الحديثة؟

طبقة قاعدة البيانات تصنع الفرق: Prisma أم Drizzle لتطبيقات TypeScript الحديثة؟ قد يبدو اختيار ORM أمراً بسيطاً عندما يحتوي التطبيق على عدد محدود من الجداول، لكن القرار يصبح أكثر أهمية عندما يبدأ النظام في التعامل مع منطق أعمال معقد، وعلاقات متعددة، ومعاملات، وتقارير، ووظائف خلفية، وبيانات متزايدة الحجم. بالنسبة إلى الفرق التي تطور تطبيقات TypeScript الحديثة، أصبح كل من Prisma ORM و Drizzle ORM من الخيارات المهمة. كلاهما يوفر تكاملاً قوياً مع TypeScript، وأدوات لقواعد البيانات، وترحيلات، وطرقاً للتعامل مع البيانات العلائقية، لكن فلسفة كل منهما مختلفة. يركز Prisma على تجربة منظمة تعتمد على نماذج البيانات وعميل مكتوب بشكل آمن، بينما يتبنى Drizzle نهجاً أقرب إلى SQL مع تعريف المخططات والاستعلامات باستخدام TypeScript. لذلك فإن الفرق الحقيقي لا يتعلق فقط بشكل كتابة الاستعلام. بل يتعلق بمدى التجريد الذي تريده بين التطبيق وقاعدة البيانات. Prisma مقابل Drizzle في نظرة سريعة المجال Prisma Drizzle الفلسفة الأساسية ORM منظم يعتمد على نماذج البيانات وتجربة تطوير متكاملة إطار TypeScript خفيف قريب من SQL تعريف المخطط يعتمد تقليدياً على Prisma Schema مع تطور خيارات TypeScript الحديثة يتم تعريفه مباشرة باستخدام TypeScript أسلوب الاستعلام واجهة عالية المستوى ومكتوبة بشكل آمن واجهة شبيهة بـ SQL وواجهة علائقية أمان الأنواع قوي من خلال الأنواع المولدة قوي من خلال TypeScript القرب من SQL تجريد أعلى عن SQL قريب جداً من مفاهيم SQL الترحيلات أدوات ترحيل متكاملة أدوات ترحيل عبر Drizzle Kit التحكم في قاعدة البيانات مرتفع مع تجريد العمليات الشائعة مرتفع جداً ونهجه قريب من SQL ماذا يقدم Prisma ORM؟ صُمم Prisma حول نموذج بيانات منظم وتجربة برمجية مكتوبة بشكل آمن. وتشمل منظومته Prisma ORM وPrisma Client وأدوات الترحيل وPrisma Studio. يبدأ سير العمل التقليدي في Prisma بتعريف نموذج البيانات، ثم يوفر Prisma Client واجهة مكتوبة بشكل آمن للتعامل مع هذه النماذج داخل التطبيق. وهذا يجعل الكثير من عمليات قاعدة البيانات اليومية واضحة وسهلة القراءة بالنسبة للمطورين. كما أن Prisma يشهد تطوراً مهماً في إصداراته الحديثة. يقدم Prisma 8 بيئة تشغيل مبنية على TypeScript، ونموذج بيانات يعتمد على Contract، وواجهة استعلام جديدة، ونظاماً محدثاً للترحيلات. أين يتميز Prisma؟ نمذجة منظمة للبيانات استعلامات مكتوبة بشكل آمن عميل قاعدة بيانات مولد اقتراحات تلقائية قوية أدوات ترحيل متكاملة سهولة التعامل مع العلاقات أدوات إضافية لإدارة قاعدة البيانات مناسب للفرق التي تريد طبقة ORM منظمة ما الذي يجعل Drizzle مختلفاً؟ يتبنى Drizzle فكرة مختلفة: لا ينبغي لطبقة ORM أن تخفي قاعدة البيانات إلى درجة تجعل المطور بعيداً عن SQL. يتم تعريف المخطط مباشرة باستخدام TypeScript، ويمكن كتابة الاستعلامات بأسلوب قريب من SQL، مع الاحتفاظ بفوائد نظام الأنواع في TypeScript. يركز Drizzle على العمل داخل بنية التطبيق بدلاً من فرض بنية جديدة عليه، كما يوفر واجهات SQL-like وواجهات علائقية للاستعلام عن البيانات. أين يتميز Drizzle؟ تعريف المخطط باستخدام TypeScript استعلامات قريبة من SQL تحكم مباشر في قاعدة البيانات طبقة تجريد خفيفة مناسب للمطورين الذين يمتلكون خبرة قوية في SQL دعم الاستعلامات العلائقية مناسب لعدد من البنى الحديثة التي تعتمد على الخوادم عديمة الحالة الفرق الحقيقي هو مستوى التجريد يمنح Prisma المطور طبقة أعلى من التجريد حول نموذج البيانات. بينما يبقي Drizzle مفاهيم الجداول والأعمدة والعلاقات والاستعلامات أقرب إلى التطبيق. لا يعني ذلك أن أحدهما أفضل دائماً. الاختيار الصحيح يعتمد على طبيعة التطبيق وطريقة عمل الفريق. متى يكون Prisma مناسباً؟ تخيل أن فريق Code-Ox يعمل على تطوير منصة SaaS تعتمد على الاشتراكات. يحتوي النظام على العملاء، والاشتراكات، والفواتير، والخطط، والمستخدمين، والصلاحيات، وسجلات الدفع. معظم العمليات عبارة عن عمليات أعمال تقليدية: إنشاء اشتراك، تحديث حالة الفاتورة، جلب بيانات العميل، أو تحميل السجلات المرتبطة. في مثل هذا السيناريو، قد يكون التجريد الأعلى الذي يوفره Prisma مفيداً لأنه يسمح للفريق بالتعامل مع نماذج التطبيق بدلاً من كتابة SQL لكل عملية شائعة. متى يكون Drizzle مناسباً؟ تخيل منصة تحليل بيانات تعتمد بشكل كبير على عمليات JOIN والتجميع والاستعلامات المخصصة وميزات قاعدة البيانات الخاصة وتحسين الاستعلامات. في هذه الحالة، قد يصبح إخفاء تفاصيل قاعدة البيانات خلف طبقة تجريد عالية أمراً غير مريح. يسمح نهج Drizzle القريب من SQL للمطورين بالحفاظ على رؤية واضحة لما يحدث في قاعدة البيانات مع الاستفادة من TypeScript. أمان الأنواع: كلاهما قوي يتوقع مطورو TypeScript اليوم أن تكون عمليات قاعدة البيانات جزءاً من نظام التحقق من الأنواع. يوفر Prisma أنواعاً مولدة وواجهة استعلام مكتوبة بشكل آمن، بينما يعتمد Drizzle على TypeScript في تعريف المخططات والاستعلامات مباشرة. لذلك فإن المقارنة ليست بين ORM مكتوب وآخر غير مكتوب. كلاهما يمكن أن يوفر أماناً قوياً للأنواع، لكن طريقة الوصول إلى ذلك مختلفة. تعريف المخطط: Prisma Schema مقابل TypeScript اعتمد Prisma تقليدياً على Prisma Schema لتعريف نماذج البيانات والعلاقات. يمنح هذا الأسلوب الفريق مكاناً واضحاً لتعريف نموذج البيانات. ومع Prisma 8 أصبح بالإمكان أيضاً تعريف النماذج باستخدام TypeScript ضمن البنية الجديدة المعتمدة على Contract. أما Drizzle فيعتمد على تعريف مخطط قاعدة البيانات مباشرة باستخدام TypeScript. يمكن أن يكون ذلك مهماً للفرق التي تريد أن تعيش بنية قاعدة البيانات داخل نفس بيئة TypeScript المستخدمة في بقية التطبيق. التعامل مع العلاقات التطبيقات الحقيقية نادراً ما تتعامل مع الجداول بشكل منفصل. قد يحتاج نظام المبيعات إلى العملاء والطلبات. وقد يحتاج نظام إدارة المشاريع إلى المشاريع والمهام والموظفين وسجلات الوقت. وقد يحتاج متجر إلكتروني إلى المنتجات والمخزون والطلبات والمدفوعات. يوفر Prisma نموذجاً عالياً للتعامل مع العلاقات، بينما يوفر Drizzle استعلامات علائقية بالإضافة إلى عمليات JOIN القريبة من SQL. يصبح هذا الفرق مهماً عندما يحتاج الفريق إلى فهم الشكل الفعلي للاستعلامات والتحكم في كيفية تنفيذها. الترحيلات: جزء لا يجب تجاهله غالباً ما يركز المطورون على كتابة الاستعلامات وينسون الترحيلات. لكن الأمر يتغير عندما تحتوي قاعدة الإنتاج على سنوات من بيانات العملاء. تغيير قاعدة البيانات قد يتطلب التعامل مع: البيانات الحالية الفهارس المفاتيح الخارجية الجداول الكبيرة متطلبات النشر دون توقف التوافق مع الإصدارات السابقة تحويل البيانات خطط التراجع يوفر Prisma أدوات متكاملة للترحيلات، بينما يوفر Drizzle أدواته الخاصة من خلال Drizzle Kit. وفي كلا الخيارين، لا ينبغي أن يكون السؤال فقط: "هل يمكننا إنشاء migration بسهولة؟" بل: "هل لدينا عملية موثوقة لمراجعة التغييرات واختبارها ونشرها ومراقبتها؟" الأداء: لا تختَر ORM بناءً على رقم في Benchmark كثيراً ما يتم اختزال مقارنة Prisma وDrizzle في أرقام الأداء. لكن الأداء الحقيقي يعتمد على عوامل كثيرة. تشمل هذه العوامل محرك قاعدة البيانات، والفهارس، وشكل الاستعلام، وإدارة الاتصالات، وزمن الشبكة، والتخزين المؤقت، وحجم البيانات، وتصميم المعاملات. يمكن لاستعلام SQL غير محسّن أن يكون بطيئاً بغض النظر عن ORM الذي قام بإنشائه. لذلك يجب تقييم ORM باعتباره جزءاً من بنية الوصول إلى البيانات وليس باعتباره مقياس الأداء الوحيد. Prisma وDrizzle مع التطبيقات الحديثة مع انتشار التطبيقات التي تعتمد على serverless والبنى الموزعة، أصبحت طريقة اتصال التطبيق بقاعدة البيانات عاملاً مهماً. يجب تقييم إدارة الاتصالات، والتوافق مع Driver قاعدة البيانات، وبيئة التشغيل، ومكان قاعدة البيانات، وطريقة النشر قبل اتخاذ القرار. قد يكون نهج Drizzle الخفيف جذاباً عندما يريد الفريق إبقاء طبقة الوصول إلى البيانات قريبة من Driver وقاعدة البيانات. وفي المقابل، يواصل Prisma تطوير بيئة التشغيل والبنية الخاصة به، لذلك لا ينبغي افتراض أن أحد الحلين أفضل تلقائياً لكل تطبيق serverless. الاستعلامات المعقدة وميزات قاعدة البيانات عاجلاً أم آجلاً، ستظهر في التطبيقات الجادة استعلامات لا تتناسب مع عمليات CRUD التقليدية. قد تحتاج إلى تجميع معقد، أو وظيفة خاصة بقاعدة البيانات، أو فهرس متخصص، أو استعلام تقارير محسّن. هنا تصبح الرؤية الواضحة لـ SQL مهمة. Drizzle مناسب بشكل طبيعي لهذا الأسلوب بسبب تصميمه القريب من SQL. كما أن Prisma يسمح باستخدام SQL منخفض المستوى عندما لا يكون التجريد العالي هو الخيار المناسب. تجربة المطور تكون تجربة Prisma جذابة للفرق التي تفضل سير عمل واضحاً يعتمد على نماذج البيانات، مع اقتراحات تلقائية وأنواع مرتبطة بالمخطط. أما Drizzle فيميل إلى أن يكون أكثر طبيعية للمطورين الذين يفكرون بالفعل بلغة SQL ويريدون استخدام TypeScript لتعزيز هذا الأسلوب وليس استبداله. Prisma مقابل Drizzle لمنصة SaaS متنامية تخيل منصة SaaS تبدأ بالمستخدمين والمؤسسات والاشتراكات. وبعد عدة أشهر تضيف الصلاحيات، وسجلات التدقيق، والإشعارات، والتكاملات، والتقارير، وقياس الاستخدام. هنا تصبح إنتاجية الفريق مهمة جداً. قد يكون Prisma مناسباً عندما تريد الفرق طريقة موحدة ومنظمة للتعامل مع قاعدة البيانات. وقد يكون Drizzle جذاباً عندما تريد الفرق أن تظل بنية قاعدة البيانات والاستعلامات واضحة داخل TypeScript. لا يوجد خيار يضمن التوسع الأفضل بشكل تلقائي. قدرة الفريق على إدارة طبقة البيانات أهم من اسم ORM المستخدم. Prisma مقابل Drizzle للتطبيقات المؤسسية الأنظمة المؤسسية تضيف متطلبات مثل: قواعد بيانات طويلة العمر علاقات أعمال معقدة إجراءات صارمة للترحيلات بيئات تطوير واختبار وإنتاج متعددة قابلية التدقيق حوكمة البيانات مراقبة الأداء التكامل مع قواعد بيانات قديمة فرق تطوير متعددة لذلك يجب أن يكون اختيار ORM جزءاً من مراجعة معمارية أوسع. كيف تتعامل Code-Ox مع هذا القرار؟ في Code-Ox، يتم اختيار التقنية انطلاقاً من بنية التطبيق واحتياجات العمل. عند تطوير منصة ويب مخصصة أو منتج SaaS أو نظام أعمال أو تطبيق يعتمد على APIs، فإن ORM يمثل جزءاً واحداً فقط من المنظومة. قبل اختيار Prisma أو Drizzle، يتم النظر إلى عوامل مثل: نوع قاعدة البيانات تعقيد العلاقات حجم الاستعلامات المعتمدة على SQL خبرة فريق التطوير بنية النشر معدل تغير المخطط قواعد البيانات الحالية التي يجب التكامل معها متطلبات التقارير والتحليلات متطلبات الصيانة طويلة المدى بالنسبة لتطبيقات الأعمال التي تعتمد على عمليات CRUD التقليدية، قد يساعد ORM المنظم على تقليل التعقيد غير الضروري. أما التطبيقات التي تعتمد بشكل كبير على البيانات والاستعلامات المعقدة، فقد يكون النهج القريب من SQL أكثر ملاءمة. لهذا لا تتعامل Code-Ox مع ORM باعتباره قراراً منفصلاً. يجب أن تعمل طبقة البيانات بانسجام مع APIs ومنطق الأعمال والتكاملات والنشر والأمان وقابلية التوسع. متى تختار Prisma؟ عندما تفضل طبقة ORM منظمة. عندما تريد سير عمل يعتمد على نماذج البيانات. عندما تكون إنتاجية المطور والاقتراحات التلقائية أولوية. عندما يحتوي التطبيق على عمليات علائقية تقليدية كثيرة. عندما تريد أدوات متكاملة لقواعد البيانات. عندما تفضل العمل مع نماذج التطبيق بدلاً من SQL في معظم العمليات. متى تختار Drizzle؟ عندما يمتلك فريقك خبرة قوية في SQL. عندما تريد تعريف المخطط مباشرة باستخدام TypeScript. عندما تفضل الاستعلامات القريبة من SQL. عندما تريد طبقة تجريد خفيفة. عندما يحتوي التطبيق على JOIN وتقارير واستعلامات معقدة. عندما تريد رؤية واضحة لسلوك قاعدة البيانات داخل التطبيق. عندما تحتاج إلى تحكم كبير في طريقة كتابة الاستعلامات. طريقة أفضل لاتخاذ القرار خبرة الفريق هل يفكر فريقك بطريقة ORM أم بطريقة SQL؟ التقنية التي تتوافق مع طريقة تفكير الفريق ستقلل غالباً من التعقيد غير الضروري. تعقيد الاستعلامات إذا كانت معظم العمليات CRUD وعلاقات تقليدية، فقد يكون ORM عالي المستوى منتجاً جداً. أما إذا كان SQL المعقد جزءاً يومياً من العمل، فالرؤية المباشرة لـ SQL تصبح أكثر أهمية. بنية قاعدة البيانات ضع في الاعتبار PostgreSQL وMySQL وSQLite وقواعد البيانات الأخرى، إضافة إلى الإضافات والميزات الخاصة بقاعدة البيانات والبنية الحالية. طريقة النشر الخادم التقليدي وServerless والحاويات والبنى الموزعة قد تفرض متطلبات مختلفة على الاتصال بقاعدة البيانات. الصيانة طويلة المدى لا تسأل فقط كيف سيعمل ORM في يوم إطلاق المنتج. اسأل كيف ستبدو طبقة البيانات بعد سنوات من نمو النظام. Prisma أم Drizzle؟ الخلاصة كلا Prisma وDrizzle خياران قويان لتطبيقات TypeScript الحديثة، لكنهما يقدمان تجربة مختلفة للوصول إلى قاعدة البيانات. Prisma مناسب للفرق التي تريد تجربة ORM منظمة تعتمد على نماذج البيانات والأنواع المولدة والأدوات المتكاملة. Drizzle مناسب للفرق التي تريد طبقة TypeScript خفيفة وتبقي مفاهيم SQL قريبة من سطح التطبيق. إذا كان التطبيق يعتمد بشكل أساسي على منطق الأعمال وتفضل فرق التطوير مستوى أعلى من التجريد، فقد يكون Prisma خياراً مريحاً. وإذا كان التطبيق يعتمد بشكل كبير على البيانات والاستعلامات المعقدة ويريد الفريق تحكماً أكبر في SQL، فقد يكون Drizzle أكثر ملاءمة. الأفكار النهائية يصبح ORM جزءاً من بنية التطبيق لفترة طويلة بعد انتهاء عملية إعداد قاعدة البيانات. فهو يؤثر على طريقة كتابة الاستعلامات، وإدارة تغييرات المخطط، وبناء العلاقات، وطريقة تعامل التطبيق مع بياناته الأساسية. لذلك يجب التعامل مع مقارنة Prisma وDrizzle كقرار معماري، وليس مجرد مقارنة بين مكتبتين. في Code-Ox، يتم تقييم هذا القرار ضمن الصورة الكاملة للنظام، بما يشمل متطلبات العمل، وتصميم قاعدة البيانات، وواجهات APIs، والتكاملات، والنشر، والأمان، والأداء، والنمو المستقبلي. سواء كان الاختيار Prisma أو Drizzle أو نهجاً آخر للوصول إلى البيانات، يبقى الهدف واحداً: بناء طبقة بيانات يمكن الاعتماد عليها مع ازدياد تعقيد المنتج.

Auth.js مقابل Clerk: أي حل للمصادقة يناسب تطبيق الويب الخاص بك؟

Sep 3, 2026

Auth.js مقابل Clerk: أي حل للمصادقة يناسب تطبيق الويب الخاص بك؟

Auth.js مقابل Clerk: أي حل للمصادقة يناسب تطبيق الويب الخاص بك؟ تُعد المصادقة من أهم القرارات المعمارية عند بناء تطبيق ويب حديث. فهي لا تتعلق فقط بصفحة تسجيل الدخول، بل تؤثر على إدارة الجلسات، وحماية المسارات، وإدارة المستخدمين، والصلاحيات، وتعدد المستأجرين، وأمان التطبيق، إضافة إلى مقدار البنية التحتية التي سيحتاج فريق التطوير إلى إدارتها على المدى الطويل. بالنسبة إلى الفرق التي تعمل على تطبيقات JavaScript وNext.js الحديثة، يُعد كل من Auth.js وClerk خيارين مهمين للمصادقة. إلا أن كل حل يتبع فلسفة مختلفة. يوفر Auth.js أساساً مفتوح المصدر للمصادقة مع قدر كبير من المرونة في اختيار موفري المصادقة، وقاعدة البيانات، واستراتيجية الجلسات، وطريقة دمج المصادقة مع بنية التطبيق. أما Clerk فيقدم منصة مصادقة مُدارة تتضمن واجهات جاهزة، وإدارة للمستخدمين والجلسات، ودعماً للمؤسسات والصلاحيات، مما يقلل من مقدار البنية التحتية التي يحتاج فريق التطوير إلى بنائها بنفسه. لذلك فإن السؤال الأفضل ليس: "أي منهما أفضل؟" بل: كم من بنية المصادقة تريد أن يمتلك فريق التطوير ويدير بنفسه؟ Auth.js مقابل Clerk في نظرة سريعة المجال Auth.js Clerk النهج الأساسي حل مصادقة مفتوح المصدر منصة مصادقة وإدارة مستخدمين مُدارة التحكم من جانب المطور مرتفع مرتفع على مستوى التطبيق مع إدارة أكبر للبنية التحتية واجهات المصادقة الجاهزة محدودة ويعتمد تصميمها على التطبيق متوفرة بشكل واسع إدارة الجلسات قابلة للتخصيص مُدارة بواسطة Clerk تكامل قاعدة البيانات مرن جداً عبر Adapters بنية مستخدمين مُدارة مع تكامل التطبيق المؤسسات وتعدد المستأجرين عادةً يتم تصميمها داخل التطبيق وظائف المؤسسات متوفرة الأدوار والصلاحيات يتم تعريفها داخل التطبيق قدرات مدمجة للتحكم في الوصول المرونة المعمارية مرتفعة جداً مرتفعة ضمن بنية الخدمة المُدارة ما هو Auth.js؟ Auth.js هو حل مفتوح المصدر للمصادقة يهدف إلى تزويد المطورين بأساس مرن يمكن دمجه داخل بنية التطبيق بدلاً من الاعتماد بالضرورة على منصة هوية خارجية لإدارة كل تفاصيل المصادقة. يمكن للمطورين إعداد موفري المصادقة، وإدارة الجلسات، وحماية المسارات، وتخصيص صفحات المصادقة، وربط النظام بطبقة البيانات الخاصة بالتطبيق. كما يسمح Auth.js باستخدام Adapters لربط المصادقة بقواعد البيانات أو ORM أو طبقات بيانات أخرى. وهذا يمنح الفرق التقنية مساحة أكبر لتصميم نموذج المستخدم والجلسات بما يتوافق مع البنية الحالية للنظام. لماذا يختار المطورون Auth.js؟ نهج مفتوح المصدر مرونة معمارية عالية تحكم أكبر في بنية التطبيق وبيانات المصادقة إمكانية تخصيص موفري المصادقة دعم استراتيجيات الجلسات المختلفة إمكانية التكامل مع قواعد البيانات وORM إمكانية بناء تجربة مصادقة مخصصة بالكامل ما هو Clerk؟ يتبع Clerk نهجاً مختلفاً. فهو لا يركز فقط على توفير أساس للمصادقة، بل يقدم منصة مُدارة للمصادقة وإدارة المستخدمين. بالنسبة إلى تطبيقات Next.js، يوفر Clerk أدوات تطوير ومكونات جاهزة، وHooks، وأدوات للعمل على الخادم، وحماية للمسارات، وإدارة للجلسات، بالإضافة إلى وظائف مرتبطة بالمؤسسات والأدوار والصلاحيات. هذا النهج يمكن أن يقلل بشكل كبير من الوقت المطلوب لبناء البنية التحتية الأساسية للمصادقة وإدارتها. الفرق الأساسي: التحكم مقابل السرعة أهم فرق بين Auth.js وClerk ليس شكل نموذج تسجيل الدخول، وإنما مكان وجود مسؤولية إدارة بنية المصادقة. مع Auth.js، تبقى أجزاء أكبر من البنية داخل التطبيق، ويمكن لفريق التطوير تحديد طريقة ربط المستخدمين والجلسات وقاعدة البيانات والصلاحيات مع النظام. مع Clerk، يتم توفير جزء أكبر من هذه البنية كخدمة مُدارة، مما يسمح للفريق بالتركيز على تطوير المنتج بدلاً من بناء كل مكونات إدارة الهوية من البداية. يمنح Auth.js الفريق تحكماً أكبر في بنية المصادقة، بينما يوفر Clerk بنية مصادقة جاهزة ومُدارة بشكل أكبر. Auth.js مقابل Clerk مع Next.js يمثل Next.js عاملاً مهماً في المقارنة، لأن كلا الحلين يمكن دمجهما مع تطبيقات Next.js الحديثة، ولكن تجربة التطوير تختلف بينهما. يوفر Auth.js مرونة في إعداد موفري المصادقة والجلسات وصفحات المصادقة وربط النظام بطبقة البيانات الخاصة بالتطبيق. وهذا يناسب الفرق التي تريد أن تكون المصادقة جزءاً متكاملاً من البنية الخلفية للتطبيق. أما Clerk فيوفر SDK مخصصاً لـ Next.js مع مكونات جاهزة وHooks وأدوات لحماية المسارات والوصول إلى حالة المصادقة. وهذا يمكن أن يقلل الوقت المطلوب للوصول إلى نسخة أولية قابلة للاستخدام. إدارة الجلسات تُعد إدارة الجلسات من أهم الجوانب التي يجب تقييمها. يسمح Auth.js للمطورين بتحديد استراتيجية الجلسات بما يتناسب مع بنية التطبيق، بما في ذلك استخدام جلسات تعتمد على JWT أو جلسات مرتبطة بقاعدة بيانات. أما Clerk فيقدم إدارة الجلسات كجزء من المنصة المُدارة، بحيث يتعامل التطبيق مع حالة المصادقة من خلال أدوات Clerk بدلاً من بناء كامل البنية التحتية للجلسات بنفسه. قاعدة البيانات وتكامل المصادقة قد يكون تكامل قاعدة البيانات عاملاً حاسماً، خصوصاً في التطبيقات المؤسسية. تخيل تطبيقاً مخصصاً يحتوي مسبقاً على قاعدة PostgreSQL، وجدول للمستخدمين، وحسابات للعملاء، وأدوار للموظفين، ونظام صلاحيات خاص بالشركة. في هذه الحالة، قد تكون المرونة المعمارية التي يوفرها Auth.js مهمة جداً لأن المصادقة يمكن أن تكون جزءاً من النظام الحالي بدلاً من بناء نموذج هوية منفصل بالكامل. أما إذا كانت الشركة تريد استخدام منصة متخصصة لإدارة الهوية وتقليل العبء التشغيلي على فريق التطوير، فقد يكون Clerk خياراً أكثر ملاءمة. المؤسسات وتطبيقات SaaS متعددة المستأجرين تصبح المصادقة أكثر تعقيداً عندما يكون التطبيق SaaS متعدد المستأجرين. قد يحتاج المستخدم إلى الانضمام إلى أكثر من مؤسسة، والتبديل بينها، والعمل وفق دور مختلف داخل كل مؤسسة. يوفر Clerk وظائف للمؤسسات يمكن استخدامها لبناء تطبيقات B2B متعددة المستأجرين، بما في ذلك التبديل بين المؤسسات والتحقق من الأدوار والصلاحيات. في المقابل، يمنح Auth.js الفريق مساحة أكبر لبناء نموذج المستأجرين وفق احتياجات العمل. وقد يكون هذا مفيداً عندما تكون قواعد الصلاحيات أكثر تعقيداً من نموذج المؤسسات التقليدي. تجربة المستخدم وواجهات تسجيل الدخول المصادقة ليست قراراً تقنياً فقط، بل هي أيضاً جزء من تجربة المستخدم. التطبيق التجاري قد يحتاج إلى تسجيل الدخول، وإنشاء الحساب، واستعادة كلمة المرور، والتحقق من البريد الإلكتروني، وإدارة الحساب، وتسجيل الدخول الاجتماعي، وحالات التحميل والأخطاء. بناء كل هذه التجارب داخلياً قد يستغرق وقتاً كبيراً. وهنا يمكن أن يكون Clerk مفيداً لأنه يوفر مكونات جاهزة يمكن دمجها وتخصيصها ضمن التطبيق. أما Auth.js فيناسب الفرق التي تريد امتلاك تجربة المصادقة بالكامل وتصميمها وفق متطلبات المنتج والعلامة التجارية. المصادقة مقابل التفويض المصادقة تجيب عن سؤال: من أنت؟ أما التفويض فيجيب عن سؤال: ماذا يسمح لك أن تفعل؟ Auth.js يمكن أن يكون أساساً للمصادقة، بينما يتم عادةً تصميم منطق الصلاحيات الخاص بالتطبيق ضمن البنية المعمارية للتطبيق نفسه. Clerk يوفر قدرات مرتبطة بالأدوار والصلاحيات، وهو ما يمكن أن يسرّع تنفيذ سيناريوهات التحكم في الوصول الشائعة في تطبيقات SaaS وB2B. ومع ذلك، يجب أن يتم تطبيق الصلاحيات الحقيقية على الخادم، وليس فقط إخفاء عناصر الواجهة أمام المستخدم. الأمان: أيهما أكثر أماناً؟ لا يمكن القول بشكل مسؤول إن أحد الحلين أكثر أماناً بشكل تلقائي. يعتمد الأمان على التصميم المعماري، والإعدادات، وإدارة الجلسات، ومنطق الصلاحيات، وحماية الأسرار، وإدارة الحسابات، ومراقبة النظام، وجودة التنفيذ. مع Auth.js، يتحمل فريق التطوير مسؤولية أكبر عن أجزاء من البنية الأمنية. وهذا يمنح الفريق تحكماً أكبر، لكنه يتطلب أيضاً خبرة في تصميم المصادقة بشكل صحيح. مع Clerk، يتم تخفيف جزء من هذا العبء من خلال البنية المُدارة، لكن التطبيق لا يزال مسؤولاً عن منطق الأعمال، وحماية APIs، والصلاحيات، والبيانات، والأسرار، وأمان التطبيق نفسه. متى يكون Auth.js الخيار الأفضل؟ عندما تريد أساساً مفتوح المصدر للمصادقة. عندما تحتاج إلى تحكم معماري كبير. عندما تمتلك قاعدة بيانات ونموذج مستخدمين موجوداً مسبقاً. عندما تكون متطلبات المصادقة مخصصة للغاية. عندما تريد امتلاك واجهة المصادقة بالكامل. عندما يمتلك فريقك الخبرة اللازمة لإدارة بنية المصادقة. عندما تحتاج إلى دمج المصادقة بعمق مع أنظمة خلفية مخصصة. متى يكون Clerk الخيار الأفضل؟ عندما تكون سرعة إطلاق المنتج أولوية. عندما تريد بنية مصادقة مُدارة. عندما تحتاج إلى واجهات تسجيل دخول وتسجيل حساب جاهزة. عندما تريد تقليل أعمال إدارة المستخدمين. عندما تبني منصة SaaS متعددة المستأجرين. عندما تحتاج إلى المؤسسات والأدوار والصلاحيات. عندما تريد تقليل عبء صيانة البنية التحتية للمصادقة. عندما تستخدم Next.js وتريد تكاملاً مخصصاً معه. كيف تختار الحل المناسب؟ بدلاً من اختيار التقنية بناءً على شهرتها، ابدأ من متطلبات التطبيق. كم مقدار البنية التحتية للمصادقة التي نريد إدارتها داخلياً؟ هل لدينا بالفعل نموذج مستخدمين وقاعدة بيانات؟ هل التطبيق يحتاج إلى تعدد المستأجرين؟ ما مدى تعقيد الأدوار والصلاحيات؟ ما مدى سرعة إطلاق المنتج المطلوبة؟ ما مقدار التحكم الذي نحتاجه في بيانات الهوية والبنية المعمارية؟ كيف تتعامل Code-Ox مع بنية المصادقة؟ في Code-Ox، يتم التعامل مع المصادقة باعتبارها جزءاً من البنية الكاملة للتطبيق، وليس مجرد وظيفة تسجيل دخول. عند بناء تطبيقات الويب المخصصة أو منصات SaaS، يتم تقييم عدة عوامل قبل اختيار التقنية، مثل قاعدة البيانات، وإطار الواجهة الأمامية، وبنية APIs، ونموذج المستخدمين، وتعدد المستأجرين، ومتطلبات الصلاحيات، والتكاملات، والأمان، وقابلية التوسع، والصيانة المستقبلية. إذا كان المشروع يحتاج إلى إطلاق سريع، فقد تكون منصة مصادقة مُدارة هي الخيار العملي لتقليل أعمال التطوير غير المرتبطة بالمنتج الأساسي. أما إذا كان المشروع يعتمد على بنية مؤسسية مخصصة للغاية، فقد تكون ملكية جزء أكبر من نظام المصادقة أكثر ملاءمة. تركز Code-Ox في تطوير تطبيقات الويب المخصصة على اختيار التقنية بناءً على احتياجات العمل الفعلية، مع بناء أنظمة قابلة للتوسع والصيانة ومناسبة للمتطلبات الأمنية والتشغيلية. Auth.js مقابل Clerk: أيهما يجب أن تختار؟ لا يوجد فائز واحد يناسب جميع المشاريع. اختر Auth.js عندما تكون المرونة، والتحكم المعماري، والانفتاح المصدر، والتكامل المخصص أهم من الحصول على منصة هوية مُدارة بالكامل. اختر Clerk عندما تكون سرعة التطوير، والمصادقة المُدارة، وواجهات المستخدم الجاهزة، والمؤسسات، وتقليل مسؤولية البنية التحتية من الأولويات. الخلاصة يمثل Auth.js وClerk نهجين مختلفين لبناء المصادقة. يمنح Auth.js المطورين أساساً مرناً مع مسؤولية أكبر عن البنية المحيطة به. بينما يوفر Clerk منصة مصادقة مُدارة تقلل من حجم البنية التحتية التي يحتاج فريق التطوير إلى بنائها وصيانتها. لذلك يجب ألا يكون القرار مبنياً على شعبية التقنية، بل على متطلبات التطبيق، ونموذج المستخدمين، والصلاحيات، وقاعدة البيانات، وتعدد المستأجرين، والأمان، وقدرات الفريق، واستراتيجية الصيانة طويلة المدى. إذا كنت تخطط لبناء منصة SaaS أو بوابة عملاء أو تطبيق ويب مؤسسي أو نظام أعمال مخصص، يمكن لفريق Code-Ox مساعدتك في تقييم البنية التقنية واختيار نهج المصادقة الذي يتناسب مع النظام بأكمله.

...
© 2026 جميع الحقوق محفوظةالحقيقة في كل كلمةEst. 2026